Pourquoi envisager un outil européen de rédaction assistée par IA ?
Les équipes de contenu qui adoptent un outil de rédaction IA se heurtent souvent à une question du service juridique avant même que la rédaction ne la soulève : où le texte — et les données à partir desquelles il est généré — sont-ils réellement traités ? De nombreux services de rédaction IA, parmi lesquels ChatGPT, Jasper, Copy.ai ou Writesonic, sont exploités par des fournisseurs dont le siège se trouve aux États-Unis ou s’appuient sur des sous-traitants américains. Les lieux réels de stockage et de traitement varient toutefois selon le produit, l’offre tarifaire, la région cloud et le contrat. Certaines offres destinées aux entreprises proposent en outre des options de traitement régional. La localisation de l’utilisateur donne donc peu d’indications sur l’endroit où les données finissent réellement. La question ne concerne pas seulement la résidence des données et la documentation : elle soulève aussi de véritables enjeux techniques et organisationnels de sécurité, notamment en matière de contrôle des accès, de conservation des données, de gestion des incidents et de risque d’exposition ou de réutilisation d’informations confidentielles.
En pratique, les principales frictions apparaissent lors des cycles d’examen et d’approbation. Dans une organisation de taille moyenne, l’évaluation d’un nouveau logiciel peut durer de quelques jours à plusieurs semaines. Tout dépend notamment de la rapidité avec laquelle le service juridique peut examiner l’accord de traitement des données (DPA), la liste des sous-traitants et le mécanisme de transfert international d’un nouveau fournisseur SaaS, ainsi que du niveau de sensibilité des données concernées. Pour les outils de rédaction IA, cette évaluation peut devoir être relancée si le fournisseur change de modèle sous-jacent, car cela peut modifier la chaîne de traitement sans que le produit visible ne change. Les équipes éditoriales qui publient chaque jour ou chaque semaine peuvent alors ressentir un décalage entre des cycles de contenu rapides et des processus d’achat plus lents. C’est également à ce stade que des termes comme "outil européen de rédaction IA" et "conforme à l’EU AI Act" commencent à se recouper dans les recherches, même s’ils ne désignent pas la même question. L’aspect réglementaire est abordé plus en détail dans ce guide consacré à l’évaluation de la conformité à l’EU AI Act des logiciels d’IA européens.
Qu’est-ce qui rend réellement un outil de rédaction assistée par IA « européen » ?
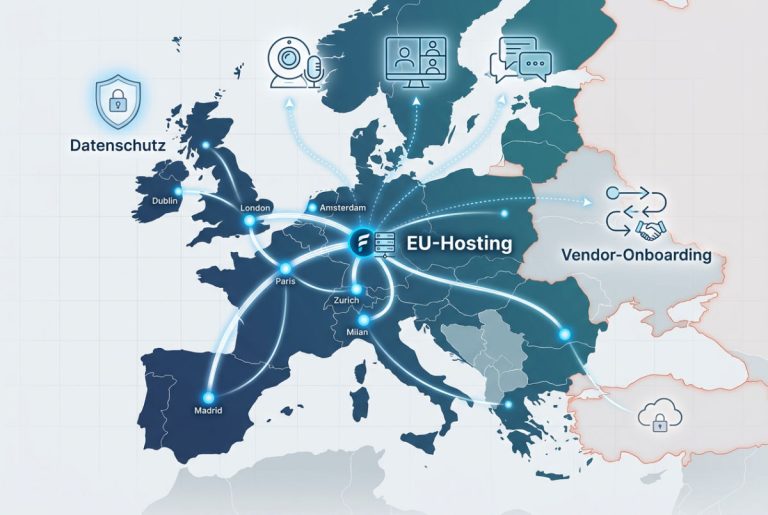
Il n’existe pas de définition juridique unique d’un " outil européen de rédaction basé sur l’IA ". Pour évaluer au mieux un outil, il convient d’examiner trois facteurs distincts de manière indépendante : le siège social de l’entreprise, le lieu de traitement des données et l’origine du modèle linguistique sous-jacent. Aucun de ces trois éléments n’implique automatiquement les deux autres, et les pages marketing précisent rarement cette distinction de manière explicite. Il importe également de savoir si le terme "européen" désigne l’Union européenne, l’Espace économique européen (EEE) au sens large, ou l’Europe au sens plus large : le Royaume-Uni, la Suisse et d’autres pays européens hors UE/EEE disposent en effet de leurs propres régimes de protection et de transfert des données, qui ne suivent pas automatiquement les règles de l’UE.
- Siège de l’entreprise: Pays dans lequel le fournisseur est juridiquement établi (par exemple l’Allemagne, la France ou les Pays-Bas). Cela détermine le droit des sociétés et la juridiction fiscale applicables, mais ne dit rien sur l’emplacement des serveurs ni sur le modèle d’IA qui génère le texte.
- Lieu du traitement des données: Endroit où les prompts, les brouillons et les données de compte sont réellement stockés et traités. Un outil peut être développé par une entreprise basée dans l’UE tout en traitant les données dans une région cloud américaine, sauf si le contrat prévoit explicitement un hébergement limité à l’UE/EEE.
- Origine du modèle: L’outil utilise-t-il son propre modèle linguistique entraîné, un modèle développé dans l’UE sous licence ou, en arrière-plan, un foundation model américain, par exemple via une API ? C’est l’un des éléments les plus souvent laissés de côté dans la communication marketing des fournisseurs.
- "Hébergé en Europe" vs "développé en Europe": Le premier fait uniquement référence à l'emplacement du serveur ; le second désigne le lieu où le logiciel et, idéalement, le modèle ont été développés. Un outil peut être hébergé dans un centre de données situé dans l'UE tout en utilisant un modèle développé hors UE, et inversement.
- Trois configurations réalistes sur le marché: entreprise de l'UE + modèle développé dans l'UE ; entreprise de l'UE + modèle hors UE (généralement américain) accessible via une API ; entreprise de l'UE + configuration hybride combinant une infrastructure de l'UE et un modèle sous licence ou open source.
Les obligations prévues par l’EU AI Act dépendent principalement du rôle de l’organisation — par exemple fournisseur d’un modèle d’IA à usage général (GPAI), fournisseur d’un système d’IA ou déployeur — ainsi que du fait que ce modèle ou ce système soit mis sur le marché ou utilisé dans l’UE. Le pays dans lequel le modèle a été initialement développé n’est pas, à lui seul, déterminant. Un fournisseur d’outil de rédaction qui intègre un modèle GPAI tiers peut avoir besoin de certaines informations du fournisseur de ce modèle et être soumis à ses propres obligations au niveau du système. Il n’hérite toutefois pas automatiquement des obligations de transparence et de documentation du fournisseur du modèle GPAI simplement parce que son siège est situé dans l’UE.
Pourquoi les organisations européennes étudient-elles des alternatives aux outils américains ?
L’intérêt pour les alternatives relève généralement d’une démarche de gestion des risques plutôt que d’une préférence de principe pour une région. Trois facteurs reviennent régulièrement dans les évaluations d’achat.
Premièrement, les transferts transfrontaliers de données à caractère personnel nécessitent une base juridique valable au titre du chapitre V du RGPD. Lorsqu’une décision d’adéquation s’applique au pays de destination, les transferts peuvent généralement avoir lieu sans clauses contractuelles types (CCT) ni analyse d’impact distincte sur le transfert. Si des CCT ou une autre garantie prévue à l’article 46 sont utilisées, l’organisation qui transfère les données doit vérifier si cette garantie est réellement efficace pour le pays concerné et, si nécessaire, mettre en place des mesures complémentaires. Selon la complexité de la chaîne de sous-traitants, cela peut représenter plusieurs heures de travail supplémentaires par nouveau fournisseur pour le délégué à la protection des données. Ce régime concerne spécifiquement les données à caractère personnel. Les données commerciales confidentielles mais non personnelles relèvent principalement des dispositions contractuelles, des exigences de sécurité et, le cas échéant, de règles sectorielles spécifiques, et non du mécanisme de transfert du RGPD lui-même. Deuxièmement, le risque de concentration devient important lorsque plusieurs outils métier essentiels dépendent déjà d’un ou deux grands fournisseurs cloud américains. Ajouter un outil de rédaction IA issu du même écosystème augmente cette dépendance au lieu de la diversifier. Troisièmement, les politiques d’achat du secteur public et des secteurs réglementés — finance, santé, services juridiques — prévoient souvent une préférence formelle ou informelle pour un traitement au sein de l’UE/EEE dans le cadre d’une gestion plus large du risque fournisseur, et non comme un rejet systématique des logiciels non européens.
| Facteur | Déclencheur habituel | Impact pratique |
|---|---|---|
| Transfert des données et garanties | Le nouveau fournisseur fait appel à un sous-traitant situé hors de l'EEE | Examen du mécanisme de transfert par le DPO pour chaque fournisseur |
| Concentration des fournisseurs | Plusieurs outils essentiels chez un seul fournisseur de services cloud | Élément ajouté au registre des risques, sans blocage |
| Politique d’achat sectorielle | Secteur public, finance, santé, droit | Préférence pour un hébergement dans l’UE/EEE dans les critères d’appel d’offres |
| Cycle de renouvellement des contrats | Renouvellement SaaS annuel ou tous les deux ans | Moment naturel pour réévaluer le fournisseur |
Cela ne signifie pas qu’il existe une règle générale selon laquelle les outils européens seraient plus sûrs ou les outils américains plus risqués. Il s’agit d’un arbitrage propre à chaque organisation, qui dépend notamment de sa tolérance au risque, de son calendrier de renouvellement des contrats et des obligations de son secteur.
Critères d’évaluation des outils européens de rédaction assistée par IA
Les noms de produits, les niveaux de prix et les listes de fonctionnalités évoluent trop souvent pour constituer une base de comparaison stable. Un tableau établi aujourd’hui à partir d’une page marketing peut être dépassé dès le trimestre suivant. Une checklist fondée sur des critères offre donc une base plus durable pour l’évaluation interne qu’une comparaison statique de produits. Ce guide se concentre sur ce processus d’achat et de gouvernance des données, plutôt que sur le classement de solutions individuelles.
Cinq vérifications pratiques constituent le cœur d’une évaluation orientée conformité :
| Critère | Points à vérifier | Où trouver les preuves |
|---|---|---|
| Siège de l’entreprise | Entité juridique et pays d’enregistrement | Mentions légales, informations sur le signataire du DPA |
| Lieu de traitement | Région du centre de données pour le stockage et le traitement | Liste des sous-traitants, annexe du DPA |
| Origine du modèle | Modèle propriétaire, sous licence ou API d’un tiers | Documentation du fournisseur sur l’IA ou les modèles |
| Transparence des données d'entraînement | Utilisation par défaut des données saisies par les clients pour entraîner le modèle | Conditions d’utilisation, clause d’opt-out |
| Conditions contractuelles | Durée de conservation, procédure de suppression, plafonds de responsabilité | DPA, contrat-cadre de services |
Trois vérifications sont utiles comme premiers filtres avant d’aller plus loin : confirmer les sous-traitants actuels et la chaîne de traitement, obtenir des engagements écrits précisant si les prompts et les brouillons sont utilisés pour l’entraînement du modèle — avec une possibilité d’opt-out si c’est le cas — et identifier le foundation model réellement utilisé plutôt que de se contenter de formulations comme "IA avancée" ou "technologie propriétaire". Ces vérifications constituent un point de départ, mais ne prouvent pas à elles seules la conformité. Une analyse complète doit également couvrir les types de données et les finalités concernées, les rôles de responsable du traitement et de sous-traitant, la base juridique applicable lorsque des données personnelles sont traitées, les procédures de conservation et de suppression, les mesures de sécurité, les droits des personnes concernées et la nécessité éventuelle d’une analyse d’impact relative à la protection des données ou d’une évaluation du transfert. La durée du processus dépend fortement de la rapidité et de l’exhaustivité avec lesquelles le fournisseur transmet sa documentation, ainsi que de la complexité de la chaîne de sous-traitants. Un dossier bien documenté et à faible risque peut être validé rapidement, tandis qu’un cas nécessitant des demandes supplémentaires ou des négociations juridiques peut prendre beaucoup plus de temps.
Les comparaisons entre fournisseurs fondées sur des pages marketing publiques présentent une limite évidente : les prix, les versions des modèles et les configurations d’hébergement peuvent évoluer sans journal public des modifications. Toute comparaison servant à une décision d’achat doit donc être vérifiée directement à partir du DPA actuel du fournisseur plutôt que sur la base de synthèses de tiers, y compris celle-ci. Pour constituer une première shortlist d’assistants de rédaction dont le siège est en Europe, DeepL Write, LanguageTool et neuroflash sont souvent cités comme points de départ. Il reste néanmoins indispensable de vérifier, pour l’offre réellement envisagée, l’entité juridique, la région de traitement, les sous-traitants et le fournisseur du modèle. Au-delà de la conformité, les finalistes doivent aussi être comparés sur des tâches de rédaction représentatives, la couverture linguistique, la fiabilité factuelle, les contrôles éditoriaux, les intégrations, la facilité d’utilisation et le coût total. Ce sont ces facteurs qui déterminent si un outil est réellement adapté au travail éditorial.
Outil européen ou alternative américaine : quel choix selon le contexte ?
Aucune des deux options n’est toujours la bonne. Le choix dépend des contraintes qui pèsent le plus pour l’organisation concernée, ainsi que du produit et de l’offre retenus, et non de la seule nationalité du fournisseur. Un outil européen peut être mieux adapté dans plusieurs situations : exigences strictes en matière de résidence des données inscrites dans des politiques internes ou des contrats clients, règles d’achat public faisant du traitement dans l’UE/EEE un critère d’appel d’offres, activité dans un secteur réglementé — finance, santé, juridique — où une loi, un contrat ou une politique interne l’exige, ou volonté stratégique de réduire la dépendance à un petit nombre de grands fournisseurs américains de cloud et d’IA. Il faut toutefois noter qu’une exigence contraignante de résidence des données dans l’UE peut, en principe, être respectée par un fournisseur non européen disposant d’un déploiement régional approprié. L’exigence porte sur le lieu de traitement des données, pas automatiquement sur le siège du fournisseur.
Un outil non européen peut rester le choix le plus pragmatique selon le modèle, sa version et son mode de déploiement. Certains grands foundation models sont mis à jour très fréquemment, prennent en charge de vastes fenêtres de contexte pour les documents longs ou offrent de très bonnes performances multilingues dans les principales langues. Ces caractéristiques varient selon le produit et la version et ne dépendent pas nécessairement du pays d’origine du fournisseur. Plusieurs acteurs européens ont réduit l’écart de performance en combinant une infrastructure située dans l’UE avec un modèle sous licence ou open source, plutôt qu’en entraînant entièrement leur propre modèle à partir de zéro. Cette approche hybride peut aider à respecter des exigences de résidence des données sans limiter automatiquement les capacités du modèle. Les résultats doivent néanmoins toujours être testés pour le cas d’usage concerné.
Une évaluation réaliste évite de désigner un vainqueur universel. Les organisations qui ne sont soumises ni à une forte pression réglementaire ni à une exigence particulière de résidence des données tirent souvent peu de bénéfices pratiques d’un changement si leur outil actuel respecte déjà les conditions prévues dans leur DPA. À l’inverse, pour les organisations soumises à des règles d’achat sectorielles ou à des engagements contractuels de localisation des données, un traitement en Europe peut devenir de fait nécessaire, indépendamment de la parité fonctionnelle. Cette exigence doit toutefois pouvoir être rattachée à une loi, un appel d’offres, un contrat client ou une politique interne applicable, et non à une simple réputation. Les équipes qui évaluent à la fois des CRM et des outils de contenu font face à un processus de décision comparable, abordé séparément dans cet aperçu des alternatives CRM européennes pour les équipes B2B attentives à la protection des données.
Points à vérifier avant de changer d’outil de rédaction assistée par IA
Un changement d’outil doit être traité comme une décision d’achat avec des étapes de vérification clairement définies, et non comme un déploiement par essais et erreurs. La séquence suivante reprend les contrôles qui permettent généralement d’identifier les écarts de conformité avant la signature du contrat. Les délais réels dépendent surtout du processus interne d’approbation de l’organisation et de la réactivité du fournisseur, et non d’une moyenne sectorielle.
- Demander la liste complète des sous-traitants et obtenir une confirmation écrite du lieu réel de traitement des données, au lieu de se contenter d’une affirmation selon laquelle le fournisseur "prend en charge" les clients de l’UE.
- Clarifier l’utilisation par défaut des données pour l’entraînement: demander explicitement si les textes saisis sont utilisés par défaut pour entraîner ou affiner les modèles et si l’opt-out est garanti contractuellement, plutôt que présenté comme un simple réglage susceptible de changer.
- Identifier le foundation model sous-jacent et l’ensemble de la chaîne de traitement utilisés pour l’offre souscrite. Un modèle développé aux États-Unis peut, dans certaines configurations, être exploité entièrement au sein de l’UE/EEE. Dans d’autres cas, le même fournisseur peut acheminer les prompts vers une API hébergée aux États-Unis. La mention de ce transfert dans le DPA le rend transparent, mais ne change pas le lieu réel de traitement des données. Il faut donc examiner directement le contrat de la plateforme et le DPA. Une politique de confidentialité publique destinée aux consommateurs du fournisseur du modèle sous-jacent peut en effet ne pas s’appliquer à une offre entreprise ou à un accord API.
- Vérifier les durées de conservation et les procédures de suppression pour les brouillons, les prompts et les contenus générés, y compris la durée pendant laquelle les données restent présentes dans les sauvegardes après une demande de suppression.
- Évaluer l’effort d’intégration dans les workflows de contenu existants, notamment les plugins CMS, l’import de guides de style et l’authentification API. La durée nécessaire à un déploiement éditorial complet dépend de la taille de l’équipe et des workflows en place. Il est donc préférable de l’estimer à partir des expériences antérieures d’onboarding de fournisseurs au sein de l’organisation plutôt qu’à partir d’un chiffre générique.
- Demander directement au fournisseur des preuves de sécurité à jour, par exemple un certificat ISO/IEC 27001 ou un rapport SOC 2 Type II. Il s’agit de deux types de preuves différents — une certification d’un côté, un rapport d’audit de l’autre. Il faut également vérifier le périmètre, les services couverts, la période d’audit et les éventuelles exceptions mentionnées, plutôt que de se fier à un simple badge affiché sur le site marketing.
Ignorer l’une de ces six étapes revient à déplacer le risque de la phase d’évaluation du fournisseur vers la phase opérationnelle, où les lacunes sont généralement plus difficiles et plus coûteuses à corriger.
Questions fréquentes sur les outils européens de rédaction assistée par IA
Les outils européens de rédaction IA sont-ils aussi performants que ChatGPT ou Jasper ?
Les performances dépendent du modèle sous-jacent utilisé par l’outil, et non de l’emplacement du siège du fournisseur. Les acteurs qui exploitent leur propre modèle ou un modèle développé dans l’UE sous licence peuvent être moins performants que les plus grands foundation models américains sur certains benchmarks. À l’inverse, ceux qui utilisent un modèle hybride ou un modèle non européen sous licence dans le cadre d’un contrat européen peuvent offrir une qualité de sortie très proche. Les performances et l’origine géographique doivent donc être évaluées séparément, idéalement au moyen de tests sur des tâches représentatives.
L’utilisation d’un outil européen garantit-elle automatiquement la conformité au RGPD ?
Non. Le fait qu’un fournisseur ait son siège en Europe ne garantit pas à lui seul la conformité au RGPD. Celle-ci dépend des traitements réellement effectués, de la base juridique, du DPA, de l’emplacement réel des serveurs et de la présence éventuelle de sous-traitants situés hors de l’UE/EEE, ainsi que des garanties appliquées. Tous ces éléments doivent être vérifiés dans le contrat et la documentation associée, et non déduits de la seule localisation du fournisseur.
Un outil européen de rédaction IA peut-il utiliser un modèle linguistique développé aux États-Unis ?
Oui, et c’est fréquent. La conformité à une exigence stricte de résidence limitée à l’UE/EEE dépend de la manière dont le modèle est réellement déployé. S’il fonctionne entièrement au sein de l’UE/EEE, cette exigence peut être respectée. Si les prompts sont envoyés à une API hébergée aux États-Unis, une exigence stricte de traitement exclusivement dans l’UE n’est généralement pas satisfaite, même si le transfert est mentionné dans le DPA. L’ensemble de la chaîne de traitement doit donc être vérifié au regard de l’exigence précise de résidence des données.
Combien de temps faut-il réellement à une équipe de contenu de taille moyenne pour changer d’outil ?
Cela dépend fortement de la sensibilité des données, du processus d’approbation interne, des intégrations nécessaires et de la qualité de la documentation du fournisseur. Un changement bien documenté et à faible risque peut être mené en quelques semaines, de l’évaluation initiale au déploiement. Une analyse plus complexe impliquant des négociations contractuelles ou une chaîne de sous-traitants fragmentée peut prendre beaucoup plus de temps. Les équipes ont donc intérêt à estimer leur calendrier à partir de leurs expériences antérieures d’intégration de fournisseurs plutôt qu’à partir d’une moyenne sectorielle.
La bonne décision repose sur des critères, pas sur des étiquettes
Le seul emplacement du siège social ne dit rien de la conformité réelle. Le lieu de traitement des données et l’origine du modèle linguistique sous-jacent comptent au moins autant dans toute évaluation sérieuse. Un outil présenté comme "européen" peut malgré tout acheminer les prompts vers un foundation model situé hors de l’UE. À l’inverse, un outil appartenant à une société mère non européenne peut traiter les données de clients européens exclusivement dans des centres de données situés dans l’UE/EEE, dans le cadre d’un DPA documenté. Il n’existe par ailleurs aucune définition unique et largement acceptée de ce que signifie "européen" dans ce contexte. Il est donc important de préciser si ce terme fait référence au siège, à la résidence des données ou à l’origine du modèle.
Pour une équipe de contenu qui envisage un changement, la prochaine étape est simple : demander la liste des sous-traitants, clarifier toute la chaîne de traitement du modèle utilisé et obtenir de chaque fournisseur présélectionné une déclaration écrite sur l’utilisation des données d’entraînement avant de signer. Les formules marketing comme "conforme au RGPD" doivent être considérées comme un point de départ à vérifier, et non comme une preuve en soi.