Un serveur situé à Francfort te protège automatiquement du CLOUD Act américain – cette hypothèse est trop simpliste et fait régulièrement perdre du temps aux entreprises lors des audits de conformité. L'emplacement du serveur à lui seul ne suffit pas : ce qui importe, c'est l'entité juridique qui exploite le service, la juridiction compétente et si elle détient, conserve ou contrôle les données. Une société mère américaine représente un facteur de risque important, mais pas un motif d'exclusion automatique ; inversement, un siège social européen ne protège pas automatiquement contre les risques d'accès. L'arrêt Schrems II de la CJUE en 2020 a invalidé le Privacy Shield, mais n'a pas interdit les clauses contractuelles types ni les services américains en général ; depuis 2023, le cadre de protection des données UE-États-Unis peut également servir de base d'adéquation pour les fournisseurs américains certifiés. Les délégués à la protection des données évaluent donc ces situations au cas par cas, même lorsque les métadonnées et les sous-traitants semblent européens.
Le coût commercial d'un tel refus est bien réel : l'intégration des fournisseurs est retardée jusqu'à l'évaluation d'une alternative, et dans le cadre d'appels d'offres publics, l'absence d'engagement concernant la résidence des données peut entraîner la disqualification formelle d'une offre. La durée réelle d'une réévaluation ou d'une migration dépend fortement du processus d'approvisionnement, des intégrations et des termes contractuels ; les chiffres indicatifs en semaines ou en trimestres sont des estimations spécifiques à chaque projet et non des normes de marché.
Cet article propose un cadre solide à cet égard : des critères d’évaluation allant au-delà de l’étiquette " européenne ", un aperçu factuel des fournisseurs et un cadre de décision permettant de déterminer quand un changement est judicieux – et quand il ne l’est pas.
Pourquoi l'emplacement du serveur ne constitue qu'une partie de l'évaluation
Les termes « conforme au RGPD » et « hébergé dans l’UE » sont deux affirmations différentes, souvent utilisées indifféremment. La conformité au RGPD ne repose pas uniquement sur un accord de traitement des données ; elle dépend également de la base juridique, de la répartition des rôles, du contrat prévu à l’article 28, des mesures de sécurité, des politiques de suppression, des droits des personnes concernées et, le cas échéant, d’un mécanisme de transfert valide vers un pays tiers. L’expression « hébergé dans l’UE », en elle-même, décrit uniquement le lieu de traitement physique des données ; elle ne garantit pas automatiquement une juridiction exclusivement européenne, ni n’exclut le recours à des prestataires de services ou des sous-traitants situés hors de l’UE.
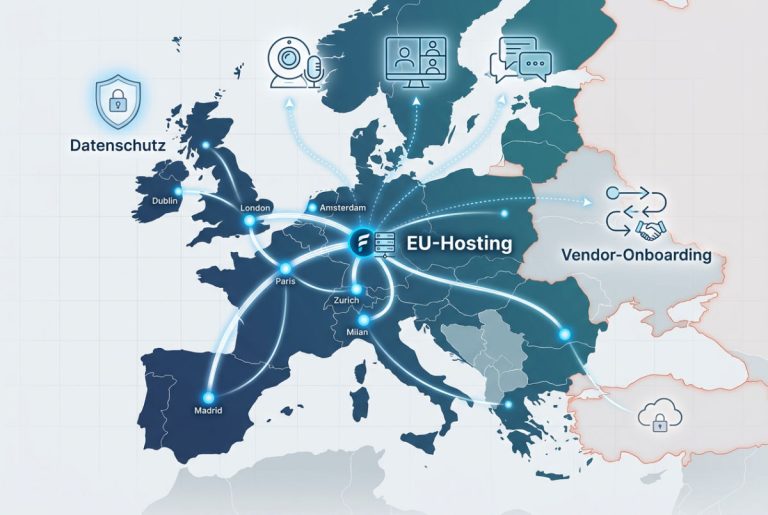
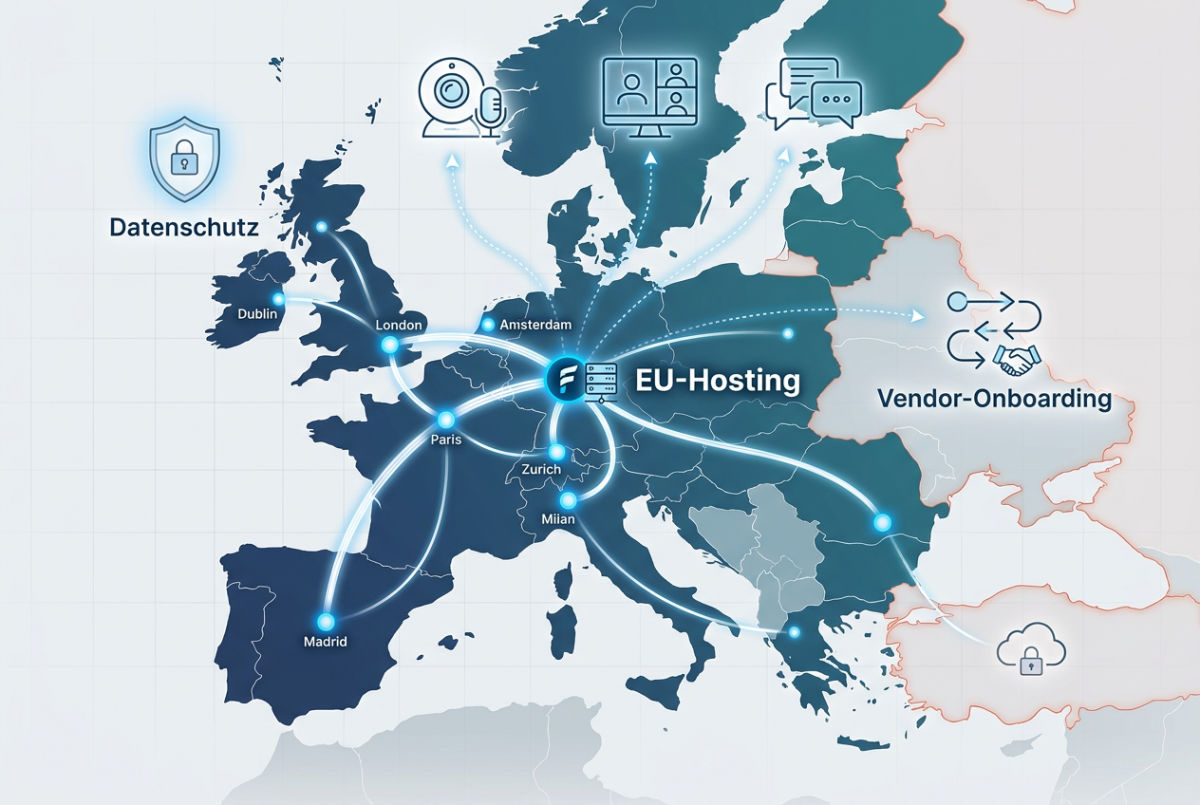
Pour la visioconférence, cette distinction est cruciale, car il ne s'agit pas d'un seul ensemble de données traité, mais de plusieurs flux de données distincts présentant différents profils de risque : signaux audio et vidéo en temps réel, métadonnées (listes des participants, adresses IP, horodatages de connexion) et enregistrements stockés accompagnés de transcriptions générées automatiquement. Un fournisseur peut ainsi traiter le signal en direct au sein de l'UE tout en effectuant la transcription via une API d'IA basée aux États-Unis – une pratique fréquemment négligée lors des contrôles de conformité.
Le piège du sous-traitant réside précisément dans le fait qu'un siège social au sein de l'UE ne protège pas automatiquement contre les flux de données transitant par des tiers situés hors de l'UE. Un fournisseur basé en Allemagne peut très bien s'approvisionner en services de reconnaissance vocale, en CDN ou en systèmes de gestion des tickets d'assistance auprès d'entreprises américaines. Le tableau ci-dessous indique où sont généralement traitées les quatre principales catégories de données d'une visioconférence et les points à vérifier.
| Catégorie de données | Lieu de traitement typique | Que vérifier |
|---|---|---|
| Diffusion audio/vidéo en direct | Souvent, les centres de données de l'UE, en fonction du routage via des serveurs régionaux | Vérifie le type de chiffrement et l'emplacement du serveur dans le DPA. |
| Métadonnées (participants, adresse IP, horodatage) | Souvent gérés séparément du flux médiatique, parfois par des tiers | Vérifie la liste des sous-traitants pour les fournisseurs hors UE. |
| Enregistrements | Stockage cloud, souvent configurable séparément | Le lieu de stockage et les délais de suppression doivent être spécifiés dans le contrat. |
| Transcriptions/Résumés IA | Souvent traité via des API de reconnaissance vocale externes | Vérifie si le service de transcription est exploité au sein de l'UE. |
Pour une évaluation plus approfondie de la classification par un fournisseur des fonctionnalités d'IA pertinentes au regard de la loi européenne sur l'IA (telles que la transcription automatique ou les comptes rendus de réunion), il est conseillé de consulter notre guide sur Comment évaluer la conformité des logiciels européens à la loi européenne sur l'IA ?.
Comparaison des principaux fournisseurs européens de visioconférence
Le comparatif ci-dessous se concentre d'abord sur le public cible, l'approche de chiffrement et la principale limitation pratique de chaque fournisseur ; il s'agit d'une sélection fonctionnelle, et non d'une comparaison exhaustive de la conformité. L'hébergement, les sous-traitants, l'écosystème d'intégration et le modèle de tarification doivent être vérifiés séparément pour le forfait et le modèle de déploiement choisis. De toute façon, il n'y a pas de solution idéale, car ces fournisseurs répondent à différents cas d'usage, allant des petites équipes aux agences gouvernementales aux exigences de sécurité strictes.
| Fournisseur | Public cible | Chiffrement | La plus grande limitation |
|---|---|---|---|
| OpenTalk | Entreprises de taille moyenne, administration publique (Allemagne) | Chiffrement du transport, une composante du groupe Heinlein | Fonctionnalités plus restreintes que celles de Zoom Enterprise |
| Digital Samba | Développeurs, fournisseurs SaaS avec intégration API | Chiffrement du transport | Axé sur l'intégration plutôt que sur une application cliente autonome |
| Tixeo | agences gouvernementales, cabinets d'avocats, industries critiques pour la sécurité | Chiffrement de bout en bout, y compris les conférences multipoints | Écosystème de partenaires plus restreint et plus coûteux |
| Nextcloud Talk | Organisations disposant d'une infrastructure Nextcloud existante | Chiffrement de bout en bout optionnel (appels 1:1) | Adaptation limitée aux conférences de grands groupes |
| alfaview | Les entreprises se concentrent sur un grand nombre de participants par tuile | Chiffrement du transport, technologie de codec propriétaire | Reconnaissance internationale moindre, intégrations réduites |
| Whereby | Petites équipes, réunions ad hoc via navigateur | Chiffrement du transport | Fonctionnalités d'administration d'entreprise limitées |
| Jitsi (auto-hébergé) | Équipes techniquement compétentes, organisations orientées vers l'open source | Cela dépend de la configuration de ton serveur. | L'exploitation et la maintenance incombent entièrement à l'utilisateur. |
Une tendance se dégage de cette comparaison : plus un fournisseur met l’accent sur le chiffrement de bout en bout et une architecture d’hébergement souveraine (Tixeo, par exemple), plus son écosystème d’intégration et de fonctionnalités tend à être restreint par rapport à Zoom ou Teams. À l’inverse, les fournisseurs proposant un plus large éventail de fonctionnalités, comme Alfaview ou Digital Samba, offrent souvent " uniquement " un chiffrement du transport plutôt qu’une véritable protection de bout en bout. Nextcloud Talk se positionne comme un complément judicieux pour les organisations utilisant déjà Nextcloud comme plateforme de collaboration – un point qui prend toute son importance dans le cadre de notre analyse. Liste de contrôle du stockage cloud de l'UE.
Jitsi est une option permettant aux équipes souhaitant gérer elles-mêmes leur infrastructure de manière autonome. Cependant, ce n'est pas la seule : Nextcloud Talk et OpenTalk peuvent également être gérés en interne, et certains fournisseurs pour entreprises, comme Tixeo, proposent des modèles sur site ou de cloud privé selon le contrat. L'auto-hébergement ne garantit un contrôle total que si les services dont il dépend (serveurs STUN/TURN, notifications push, fournisseurs d'identité ou accès au support) restent sous ta responsabilité. Choisir Jitsi signifie transférer l'intégralité de la sécurité et de la disponibilité à votre service informatique.
Pour information : Whereby est basé en Norvège, ce qui le situe dans l’EEE et non dans l’UE ; Jitsi est principalement un logiciel libre et non un fournisseur traditionnel au sens où l’entendent les autres acteurs de ce tableau. Les termes " européen ", " UE " et " EEE " ne sont pas interchangeables et doivent être interprétés au cas par cas. Les modes de chiffrement, les limites de participants, les options d’hébergement et les fonctionnalités pour entreprises varient également selon la version, l’abonnement et le modèle de déploiement (SaaS, cloud privé, sur site) ; vérifiez les informations les plus récentes directement auprès des fournisseurs avant de prendre une décision.
Critères d'évaluation : ce que les décideurs devraient vraiment prendre en compte
L'étiquette " européen " ne renseigne pas à elle seule sur la pertinence réelle d'un fournisseur. Une évaluation fiable repose sur les critères suivants :
- normes de certificationLa norme ISO 27001 constitue une preuve minimale de la gestion de la sécurité de l'information. Pour les organismes gouvernementaux allemands et les secteurs réglementés, la certification BSI C5 est également pertinente – il s'agit d'une norme allemande et non d'un minimum international. En l'absence de ces certifications, le prestataire doit pouvoir fournir des preuves alternatives (rapports d'audit, résultats de tests d'intrusion).
- InteropérabilitéLa connexion aux outils de calendrier et de collaboration existants (Outlook, Google Agenda, Nextcloud) devrait se faire via des plugins natifs, et non par planification manuelle – sinon, les équipes en pleine croissance se retrouvent avec une charge administrative considérable.
- ÉvolutivitéUn prestataire adapté à une équipe projet de 20 personnes a des besoins techniques différents de celui qui anime une réunion publique de 500 personnes. Le nombre maximal de participants simultanés doit être stipulé dans le contrat et non simplement mentionné dans la publicité.
- Gestion des enregistrements et des transcriptionsL’emplacement du stockage, les délais de suppression convenus contractuellement et le mode de traitement de la transcription (interne ou externe) doivent tous être documentés.
- Cryptage de bout en boutPour la plupart des opérateurs européens, le chiffrement de bout en bout est optionnel ou limité aux appels individuels ; seuls quelques fournisseurs, comme Tixeo, proposent actuellement un véritable chiffrement multipoint. Il protège principalement le contenu multimédia, mais ne donne que peu d'informations sur la sécurité des terminaux, la gestion des identités, la protection des métadonnées, l'isolation des locataires ou l'accès administratif. De plus, il peut limiter l'enregistrement côté serveur, la transcription ou les fonctions de participation par téléphone.
- Conformité au RGPD dès la conception vs. par contratUn fournisseur qui assure la protection des données grâce à son architecture (par exemple, une infrastructure exclusivement européenne sans sous-traitants de pays tiers) offre un niveau de protection supérieur à celui qui garantit la conformité uniquement par le biais d'un accord de traitement des données.
Chacun de ces critères doit faire l'objet d'une évaluation individuelle du fournisseur, plutôt que de se fier à des allégations marketing générales telles que "conforme au RGPD".
Quand le passage à une solution européenne est-il réellement rentable – et quand ne l'est-il pas ?
Les exigences réglementaires constituent souvent la principale raison de changer de fournisseur, même si le RGPD n'impose pas d'obligation générale de stocker les données au sein de l'UE. Des exigences supplémentaires découlent fréquemment du droit national, des obligations de confidentialité professionnelle, des réglementations sectorielles, des conditions d'achat ou des contrats individuels – notamment pour les administrations publiques, les cabinets d'avocats, le secteur de la santé et la finance, mais sans pour autant exclure systématiquement les infrastructures cloud basées aux États-Unis. La notion de " cloud souverain " ne se définit pas uniquement par l'origine européenne du fournisseur, mais aussi par le contrôle exercé par l'opérateur, l'accès administratif, la gestion des clés et les dépendances techniques – autant d'éléments qui doivent être évalués au cas par cas et non considérés comme acquis. Les organisations ayant déjà standardisé leur infrastructure sur des solutions européennes – comme Nextcloud ou les fournisseurs de messagerie basés dans l'UE – bénéficient d'un effort d'intégration moindre.
Plusieurs facteurs favorisent les géants mondiaux comme Zoom ou Microsoft Teams. Les webinaires de très grande envergure, réunissant 5 000 participants simultanés ou plus, ne sont actuellement pas pris en charge avec une stabilité comparable par la plupart des fournisseurs européens. Une intégration native et poussée avec Microsoft 365 ou Google Workspace – la synchronisation automatique des calendriers entre plusieurs services, par exemple – est généralement plus aboutie chez les fournisseurs américains. Enfin, pour les acteurs internationaux déjà familiarisés avec l’interface de Zoom ou Teams, la transition représente un défi supplémentaire.
Les coûts de migration sont un facteur légitime, et non une excuse : la formation, l’adaptation des flux d’intégration existants et l’éventuelle exécution simultanée des deux systèmes pendant la transition engendrent des coûts réels qu’il convient de comparer aux avantages réglementaires. Une organisation sans exigences de conformité strictes et dont l’infrastructure repose fortement sur Microsoft 365 risque de prendre une décision moins judicieuse en migrant précipitamment qu’en restant délibérément chez Zoom ou Teams, même avec des conditions contractuelles plus strictes.
Qu’est-ce qui change réellement si tu quittes Zoom ou Teams ?
Une migration peut être planifiée de manière réaliste une fois que son périmètre et ses dépendances sont clairement définis. Cependant, sa durée dépend fortement des processus d'approbation, des intégrations, du volume de données et des groupes d'utilisateurs. Il convient donc de la considérer comme une estimation spécifique au projet plutôt que comme une norme du marché. Pour les petites équipes dont l'intégration est limitée, un délai de quelques semaines est réaliste si l'authentification unique (SSO) et les plugins de calendrier sont déjà configurés. En revanche, pour les déploiements à grande échelle, avec des dépendances héritées, plusieurs services et des archives d'enregistrements existantes, le processus est généralement beaucoup plus long.
Les dépendances suivantes déterminent en grande partie le calendrier :
- Migration du fournisseur d'identité: L'authentification unique doit être transférée vers le nouveau fournisseur et harmonisée avec les structures Active Directory ou Microsoft Entra ID existantes (anciennement Azure AD).
- Mises à jour du plugin CalendrierLes intégrations d'Outlook et de Google Agenda doivent être reconfigurées pour le nouveau fournisseur, ce qui implique généralement un déploiement sur tous les appareils terminaux.
- Formation à l'enregistrement et à la transcriptionLes employés ont souvent besoin d'un bref briefing, car les fonctions d'enregistrement et de transcription fonctionnent différemment avec les fournisseurs européens qu'avec Zoom ou Teams.
- Fonctionnement en parallèleUne période de transition durant laquelle les deux systèmes fonctionnent en parallèle réduit le risque de réunions manquées lors du basculement ; la durée appropriée dépend de la taille de l’équipe et de l’importance des réunions pour l’activité.
Avant l'expiration du contrat en cours, il convient de préciser contractuellement quelles données (enregistrements, transcriptions, conversations, tableaux blancs et données utilisateur/d'audit) peuvent être exportées, dans quel format, et quand le fournisseur les restituera ou les supprimera. Avec Teams, les contacts sont souvent stockés dans Microsoft Entra ID ou Exchange plutôt que dans le service vidéo lui-même ; ce point doit également être vérifié séparément. Les délais de suppression varient considérablement selon le contrat, le produit, la configuration et le type de données.
Questions fréquentes sur les outils de visioconférence européens
Zoom est-il conforme au RGPD ?
Zoom propose un accord de traitement des données et, dans certains cas, des centres de données situés dans l'UE. Cependant, en tant qu'entreprise américaine, Zoom est généralement soumise à la juridiction américaine, ce qui peut avoir des conséquences si Zoom détient, conserve ou contrôle certaines données, indépendamment de l'emplacement physique des serveurs. Cela n'implique pas automatiquement une violation du RGPD : depuis 2023, le cadre de protection des données UE-États-Unis peut servir de base d'adéquation pour les fournisseurs certifiés, et les clauses contractuelles types restent également valides. De nombreux délégués à la protection des données considèrent néanmoins que cette configuration nécessite un examen et demandent une évaluation des risques liés aux transferts de données au cas par cas.
Quel est l'outil de visioconférence européen le plus sécurisé ?
Les fournisseurs proposant un chiffrement de bout en bout cohérent, même pour les conférences multipoints, comme Tixeo, sécurisent au moins le contenu multimédia selon des normes élevées. Cependant, cela ne suffit pas à garantir la sécurité globale d'un produit : la gestion des identités, la sécurité des terminaux, la protection des métadonnées, l'isolation des locataires et l'accès administratif sont tout aussi importants. L'adéquation réelle dépend également des certifications, des sous-traitants et du cas d'utilisation spécifique.
Les outils européens peuvent-ils s'intégrer à Microsoft Teams ou à Google Workspace ?
De nombreux fournisseurs européens proposent des intégrations de calendrier et d'authentification unique (SSO) pour Microsoft 365 et Google Workspace, mais généralement avec des fonctionnalités moins complètes que les modules complémentaires natifs de Zoom ou Teams. Remplacer entièrement ta suite collaborative de cette manière n'est généralement pas possible.
Les plateformes open source comme Jitsi constituent-elles une alternative réaliste ?
Jitsi est une option sérieuse pour les équipes techniquement compétentes disposant de leur propre infrastructure serveur. Cependant, ce contrôle total sur l'hébergement et les données a un coût : l'exploitation, la sécurité, la surveillance et la maintenance de la disponibilité relèvent de la responsabilité de l'organisation.