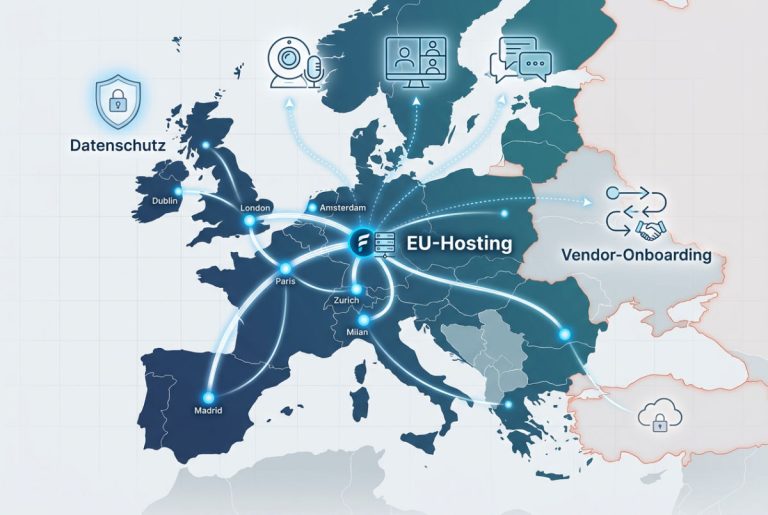
„Een server in Frankfurt beschermt je automatisch tegen de Amerikaanse CLOUD Act” – die aanname is te simplistisch en kost bedrijven regelmatig tijd tijdens compliance-audits. De locatie van de server alleen is niet doorslaggevend: het gaat erom welke juridische entiteit de dienst exploiteert, onder welke jurisdictie deze valt en of deze de gegevens in bezit, beheer of onder controle heeft. Een Amerikaans moederbedrijf is een belangrijke risicofactor, maar geen automatische reden voor uitsluiting – omgekeerd biedt een Europees hoofdkantoor ook geen automatische bescherming tegen toegangsrisico's. Het Schrems II-arrest van het Hof van Justitie van de EU in 2020 heeft het Privacy Shield ongeldig verklaard, maar heeft standaardcontractbepalingen of Amerikaanse diensten in het algemeen niet verboden; sinds 2023 kan het EU-VS-kader voor gegevensbescherming ook dienen als adequaatheidsgrondslag voor gecertificeerde Amerikaanse aanbieders. Functionarissen voor gegevensbescherming beoordelen deze situaties daarom per geval, zelfs wanneer metadata en subverwerkers Europees lijken.
De zakelijke kosten van een dergelijke afwijzing zijn nog steeds reëel: de onboarding van de leverancier loopt vertraging op totdat een alternatief is geëvalueerd, en bij openbare aanbestedingen (RFP's) kan een ontbrekende toezegging met betrekking tot de locatie van de gegevens leiden tot formele diskwalificatie van een bod. Hoe lang een herbeoordeling of migratie daadwerkelijk duurt, hangt sterk af van het aanbestedingsproces, de integraties en de contractvoorwaarden – algemene cijfers in weken of kwartalen zijn projectspecifieke schattingen en geen marktbenchmarks.
Dit artikel biedt daarvoor een solide kader: evaluatiecriteria die verder gaan dan het "Europese" label, een feitelijk overzicht van aanbieders en een besluitvormingskader voor wanneer overstappen daadwerkelijk zinvol is – en wanneer niet.
Waarom de serverlocatie slechts een onderdeel van de beoordeling is
AVG-conform en EU-gehost zijn twee verschillende termen die vaak door elkaar worden gebruikt. AVG-conformiteit wordt niet alleen vastgesteld door een gegevensverwerkingsovereenkomst; het hangt ook af van de wettelijke grondslag, de rolverdeling, de overeenkomst in de zin van artikel 28, beveiligingsmaatregelen, verwijderingsbeleid, rechten van de betrokkene en, indien van toepassing, een geldig mechanisme voor gegevensoverdracht naar een derde land. EU-gehost beschrijft op zichzelf alleen waar specifieke gegevens fysiek worden verwerkt – het garandeert niet automatisch uitsluitend Europese rechtsmacht, noch sluit het ondersteunende dienstverleners of subverwerkers buiten de EU uit.
Voor videoconferenties is dit onderscheid van groot belang, omdat er niet één enkele dataset wordt verwerkt, maar verschillende afzonderlijke datastromen met verschillende risicoprofielen: realtime audio- en videosignalen, metadata (deelnemerslijsten, IP-adressen, verbindingsstempels) en opgeslagen opnames met automatisch gegenereerde transcripties. Een aanbieder kan het live signaal binnen de EU verwerken, terwijl de transcriptie via een in de VS gevestigde AI-API verloopt – een patroon dat bij compliance-audits steeds weer over het hoofd wordt gezien.
De valkuil bij subverwerkers zit hem precies hierin: een EU-hoofdkantoor biedt niet automatisch bescherming tegen gegevensstromen via derden buiten de EU. Een aanbieder in Duitsland kan bijvoorbeeld spraakherkenning, CDN-diensten of ticketsystemen voor de klantenservice nog steeds afnemen van Amerikaanse bedrijven. De onderstaande tabel laat zien waar de vier belangrijkste gegevenscategorieën van een videoconferentie doorgaans worden verwerkt en waar je op moet letten.
| Gegevenscategorie | Typische verwerkingslocatie | Wat te controleren |
|---|---|---|
| Audio-/video-livestream | Vaak datacenters in de EU, afhankelijk van de routering via regionale servers. | Controleer het versleutelingstype en de serverlocatie in de DPA. |
| Metadata (deelnemers, IP-adressen, tijdstempels) | Vaak wordt dit los van de mediastroom verwerkt, soms door derden. | Controleer de lijst met subverwerkers voor leveranciers buiten de EU. |
| Opnames | Cloudopslag, vaak afzonderlijk configureerbaar. | Laat de opslaglocatie en de verwijderingsperioden in het contract vastleggen. |
| Transcripten/AI-samenvattingen | Vaak verwerkt via externe spraakherkennings-API's. | Controleer of de transcriptiedienst binnen de EU wordt uitgevoerd. |
Voor een grondigere beoordeling of een aanbieder de AI-functies die relevant zijn onder de EU-wetgeving inzake kunstmatige intelligentie (zoals automatische transcriptie of vergaderingssamenvattingen) correct classificeert, raden we aan onze handleiding hierover te lezen. Hoe de naleving van de EU AI-wetgeving in Europese software te beoordelen.
Vergelijking van toonaangevende Europese aanbieders van videoconferenties
De onderstaande vergelijking richt zich in de eerste plaats op de doelgroep, de encryptiemethode en de grootste praktische beperking van elke aanbieder – het is een functionele shortlist, geen volledige vergelijking op het gebied van compliance. Hostinglocatie, subverwerkers, het integratie-ecosysteem en het prijsmodel moeten nog steeds afzonderlijk worden gecontroleerd voor het specifieke abonnement en implementatiemodel dat je kiest. Er is sowieso geen duidelijke winnaar, aangezien deze aanbieders verschillende gebruiksscenario's bedienen – van kleine teams tot overheidsinstanties met strenge beveiligingsvereisten.
| Aanbieder | Doelgroep | Versleuteling | Grootste beperking |
|---|---|---|---|
| OpenTalk | Middelgrote bedrijven, overheidsadministratie (Duitsland) | Transportversleuteling, onderdeel van de Heinlein Groep | Beperktere functionaliteit in vergelijking met Zoom Enterprise. |
| Digital Samba | Ontwikkelaars, SaaS-aanbieders met API-integratie | Transportversleuteling | De focus ligt op integratie in plaats van een zelfstandige clientapplicatie. |
| Tixeo | Overheidsinstanties, advocatenkantoren, veiligheidskritische sectoren | End-to-end-encryptie, inclusief multipoint-conferenties. | Hogere kosten, kleiner partner-ecosysteem |
| Nextcloud Talk | Organisaties met een bestaande Nextcloud-infrastructuur | End-to-end-versleuteling optioneel (1:1-gesprekken) | Beperkte schaalbaarheid voor grote groepsconferenties |
| alfaview | Bedrijven die zich richten op een groot aantal deelnemers per tegel. | Transportversleuteling, eigen codec-technologie | Minder internationale erkenning, minder integraties |
| Whereby | Kleine teams, ad-hocvergaderingen via de browser | Transportversleuteling | Beperkte bedrijfsbeheerfuncties |
| Jitsi (zelf gehost) | Technisch bekwame teams, organisaties die open source-georiënteerd zijn. | Dat hangt af van je eigen serverconfiguratie. | Je team is zelf verantwoordelijk voor beheer en onderhoud. |
Uit deze vergelijking komt een patroon naar voren: hoe meer een provider de nadruk legt op end-to-end-encryptie en een soevereine hostingarchitectuur (zoals Tixeo), hoe kleiner het ecosysteem van integraties en functies doorgaans is in vergelijking met Zoom of Teams. Omgekeerd bieden providers met een breder scala aan functies, zoals alfaview of Digital Samba, vaak "alleen" transportencryptie in plaats van echte end-to-end-bescherming. Nextcloud Talk positioneert zich als een zinvolle aanvulling voor organisaties die Nextcloud al als samenwerkingsplatform gebruiken – een punt dat relevant wordt in het licht van onze EU-checklist voor cloudopslag.
Jitsi is een optie die volledige controle over de infrastructuur biedt voor teams die zelf willen hosten, maar het is niet de enige: Nextcloud Talk en OpenTalk kunnen ook zelf beheerd worden, en sommige zakelijke providers zoals Tixeo bieden on-premises of private-cloudmodellen aan, afhankelijk van het contract. Zelfhosting garandeert in elk geval alleen volledige controle als de services waarvan het afhankelijk is – STUN/TURN-servers, pushnotificaties, identiteitsproviders of toegang tot ondersteuning – ook onder je eigen verantwoordelijkheid blijven. Kiezen voor Jitsi betekent dat de beveiliging en beschikbaarheid volledig bij je eigen IT-afdeling komen te liggen.
Ter context: Whereby is gevestigd in Noorwegen, waardoor het deel uitmaakt van de EER en niet van de EU; Jitsi is voornamelijk een open-source softwareoptie en geen conventionele aanbieder in de zin van de rest van deze tabel. De termen "Europees", "EU" en "EER" zijn niet uitwisselbaar en moeten per geval worden onderscheiden. Versleutelingsmethoden, deelnemerslimieten, hostingopties en bedrijfsfuncties variëren ook per versie, abonnement en implementatiemodel (SaaS, private cloud, on-premises) – controleer de actuele details rechtstreeks bij de aanbieders voordat u een beslissing neemt.
Evaluatiecriteria: Waar moeten besluitvormers echt op letten?
Het label "Europees" zegt op zich weinig over de daadwerkelijke geschiktheid van een aanbieder. Een gedegen beoordeling komt neer op de volgende criteria:
- CertificeringsnormenISO 27001 dient als basisbewijs voor informatiebeveiligingsbeheer; voor Duitse overheidsinstanties en gereguleerde sectoren is de BSI C5-certificering ook relevant – een Duitse norm, geen internationale minimumvereiste. Indien geen van beide aanwezig is, moet de leverancier alternatief bewijs kunnen overleggen (auditrapporten, resultaten van penetratietests).
- InteroperabiliteitHet koppelen aan bestaande agenda- en samenwerkingstools (Outlook, Google Calendar, Nextcloud) moet via native plug-ins gebeuren, niet door handmatig inplannen. Anders krijgen groeiende teams te maken met een merkbare administratieve last.
- SchaalbaarheidEen leverancier die geschikt is voor een projectteam van 20 personen heeft andere technische capaciteit nodig dan een leverancier voor een bijeenkomst met 500 deelnemers. Het maximale aantal gelijktijdige deelnemers moet in het contract worden vastgelegd, niet alleen worden geadverteerd.
- Verwerking van opnames en transcriptiesDe opslaglocatie, de contractueel overeengekomen verwijderingsperioden en of de transcriptie via een interne of externe dienst verloopt, moeten allemaal worden gedocumenteerd.
- End-to-endencryptieVoor de meeste Europese providers is het optioneel of beperkt tot 1:1-gesprekken – echte multipoint end-to-end-encryptie wordt momenteel slechts door een paar providers aangeboden, zoals Tixeo. Het beschermt voornamelijk mediacontent, maar zegt weinig over endpointbeveiliging, identiteitsbeheer, metadatabescherming, tenantisolatie of beheerdersrechten – en het kan server-side opname-, transcriptie- of inbelfuncties beperken.
- GDPR-conform door ontwerp versus contract.Een aanbieder die gegevensbescherming waarborgt door middel van de architectuur (bijvoorbeeld een infrastructuur die uitsluitend binnen de EU actief is en geen subverwerkers in derde landen omvat) biedt een hoger beschermingsniveau dan een aanbieder die naleving alleen garandeert via een gegevensverwerkingsovereenkomst.
Elk van deze criteria hoort afzonderlijk in een leveranciersbeoordeling thuis, in plaats van te vertrouwen op algemene marketingclaims zoals "AVG-conform".
Wanneer loont de overstap naar een Europese oplossing zich daadwerkelijk – en wanneer niet?
Wettelijke vereisten zijn vaak de belangrijkste reden om over te stappen, ook al legt de AVG zelf geen algemene verplichting op om gegevens binnen de EU op te slaan. Aanvullende vereisten komen vaak voort uit nationale wetgeving, professionele geheimhoudingsverplichtingen, sectorspecifieke regels, aanbestedingsvoorwaarden of individuele contracten – het meest voorkomend bij overheidsinstanties, advocatenkantoren, de gezondheidszorg en de financiële sector, maar niet automatisch als een algemene uitsluiting van cloudinfrastructuur in de VS. Een vereiste "soevereine cloud" wordt bovendien niet alleen gedefinieerd door de Europese oorsprong van een provider, maar ook door de controle door de operator, administratieve toegang, sleutelbeheer en technische afhankelijkheden – die per geval moeten worden beoordeeld en niet zomaar van alle kanten mogen worden aangenomen. Organisaties die al gestandaardiseerd zijn op Europese infrastructuur – zoals Nextcloud of in de EU gevestigde mailboxproviders – profiteren bovendien van een lagere integratie-inspanning.
Verschillende factoren spelen in het voordeel van een wereldwijde gigant als Zoom of Microsoft Teams. Zeer grote webinars met 5.000 of meer gelijktijdige deelnemers worden momenteel door de meeste Europese aanbieders niet met dezelfde stabiliteit ondersteund. Diepgaande, native integratie met Microsoft 365 of Google Workspace – bijvoorbeeld automatische agendasynchronisatie tussen verschillende afdelingen – is doorgaans verder ontwikkeld bij Amerikaanse aanbieders. En voor internationale belanghebbenden die al bekend zijn met de interface van Zoom of Teams, zorgt overstappen voor extra frictie.
Overstapkosten zijn hier een legitieme factor, geen excuus: de benodigde training, het aanpassen van bestaande integratieworkflows en het mogelijk parallel draaien van beide systemen tijdens de overgang brengen allemaal reële kosten met zich mee die moeten worden afgewogen tegen het voordeel op het gebied van regelgeving. Een organisatie zonder strikte compliance-vereisten en met een sterk op M365 gerichte infrastructuur kan een slechtere zakelijke beslissing nemen door overhaast over te stappen dan door bewust bij Zoom of Teams te blijven onder strikte contractuele voorwaarden.
Wat verandert er nu precies als je overstapt van Zoom of Teams?
Een migratie kan realistisch worden gepland zodra de omvang en afhankelijkheden vooraf bekend zijn, maar de benodigde tijd hangt sterk af van goedkeuringsprocessen, integraties, datavolume en gebruikersgroepen. Het moet daarom worden beschouwd als een projectspecifieke schatting in plaats van een marktstandaard. Voor kleinere teams met beperkte integratiediepte kan een tijdsbestek van een paar weken realistisch zijn als SSO- en agendaplugins al zijn voorbereid. Bij grootschalige implementaties op bedrijfsniveau met opgebouwde legacy-afhankelijkheden, meerdere afdelingen en bestaande opnamearchieven duurt het proces doorgaans aanzienlijk langer.
De volgende factoren bepalen grotendeels de tijdslijn:
- Migratie van identiteitsproviderSingle sign-on moet worden overgeschakeld naar de nieuwe provider en worden afgestemd op de bestaande Active Directory- of Microsoft Entra ID-structuren (voorheen Azure AD).
- Updates voor de kalenderpluginDe integraties met Outlook en Google Calendar moeten opnieuw worden geconfigureerd voor de nieuwe provider, meestal inclusief een uitrol naar alle eindapparaten.
- Bijscholing voor opnemen en transcriberenMedewerkers hebben vaak een korte briefing nodig, omdat de opname- en transcriptiefuncties bij Europese aanbieders anders werken dan bij Zoom of Teams.
- Parallel draaienEen overgangsperiode waarin beide systemen naast elkaar draaien, verkleint het risico op gemiste vergaderingen tijdens de overstap; de juiste duur hangt af van de teamgrootte en hoe bedrijfskritisch de vergaderingen zijn.
Voordat het huidige contract afloopt, moet contractueel worden vastgelegd welke opnames, transcripten, chats, whiteboards en gebruikers-/auditgegevens geëxporteerd kunnen worden, in welk formaat en wanneer de provider deze teruggeeft of verwijdert. Bij Teams staan contactpersonen vaak al in Microsoft Entra ID of Exchange in plaats van in de videodienst zelf – dit moet ook apart worden gecontroleerd. De verwijderingsperioden variëren aanzienlijk per contract, product, configuratie en gegevenstype.
Veelgestelde vragen over Europese tools voor videoconferenties
Voldoet Zoom aan de AVG (Algemene Verordening Gegevensbescherming)?
Zoom biedt een gegevensverwerkingsovereenkomst en in sommige gevallen datacenters in de EU. Als Amerikaans bedrijf valt Zoom echter over het algemeen onder de Amerikaanse jurisdictie, wat relevant kan worden als Zoom bepaalde gegevens in bezit, beheer of onder controle heeft – ongeacht de fysieke locatie van de servers. Dat betekent niet automatisch een schending van de AVG: sinds 2023 kan het EU-VS-kader voor gegevensbescherming dienen als adequaatheidsgrondslag voor gecertificeerde aanbieders, en standaardcontractbepalingen blijven ook een geldig instrument. Veel functionarissen voor gegevensbescherming beschouwen deze opzet nog steeds als iets dat beoordeling vereist en vragen om een risicobeoordeling van de gegevensoverdracht per geval.
Wat is de veiligste Europese tool voor videoconferenties?
Aanbieders met consistente end-to-end-encryptie, zelfs voor conferenties met meerdere deelnemers, zoals Tixeo, beveiligen mediacontent in ieder geval op een hoog niveau. Dat alleen maakt een product echter nog niet het meest veilige totaalpakket: identiteitsbeheer, endpointbeveiliging, bescherming van metadata, isolatie van tenants en beheerdersrechten zijn allemaal even belangrijk. De daadwerkelijke geschiktheid hangt ook af van certificeringen, subverwerkers en het specifieke gebruiksscenario.
Kunnen Europese tools worden geïntegreerd met Microsoft Teams of Google Workspace?
Veel Europese aanbieders bieden agenda- en SSO-integraties voor Microsoft 365 en Google Workspace aan, hoewel deze doorgaans minder functionaliteit bieden dan de native Zoom- of Teams-add-ins. Het is over het algemeen niet mogelijk om je samenwerkingssuite op deze manier volledig te vervangen.
Zijn open-source platforms zoals Jitsi een realistisch alternatief?
Jitsi is een serieuze optie voor technisch bekwame teams met een eigen serverinfrastructuur. Volledige controle over hosting en data heeft echter een prijs: het beheren, beveiligen, bewaken en garanderen van de beschikbaarheid komt volledig in handen van de organisatie.