Signes, risques et premières vérifications
Évaluation stratégique - Préparation de la migration - Aide à la décision
Remplacer Cloudflare demande une vraie évaluation, ce n’est pas une mise à niveau automatique
La plupart des équipes qui se demandent si elles doivent remplacer Cloudflare n'ont pas encore défini ce qui ne va pas. La question provient souvent d'un vague sentiment d'insatisfaction - un ticket d'assistance resté sans réponse, un niveau de prix qui semble élevé ou un problème de conformité soulevé lors d'une réunion. Ce n'est pas une raison suffisante pour migrer.
Cet article t’aide à évaluer la situation de façon méthodique : ce que Cloudflare gère dans ton infrastructure, les signaux à prendre au sérieux et les points à vérifier avant de comparer les alternatives. Une migration peut être la bonne solution, mais cette conclusion doit venir d’un manque réel, pas d’une frustration ou d’une supposition.
La question centrale est la suivante : existe-t-il un problème concret qu’un autre fournisseur pourrait réellement résoudre ?
Le rôle concret de Cloudflare dans ton infrastructure
Cloudflare est généralement décrit comme un CDN, mais ce terme sous-estime son rôle. Dans un déploiement typique, Cloudflare opère simultanément sur plusieurs couches distinctes : il gère la résolution DNS, agit comme un proxy inverse, fournit du contenu mis en cache via des nœuds périphériques, applique les règles WAF, absorbe le trafic DDoS et gère la terminaison SSL/TLS.
Ces fonctions sont étroitement intégrées. Quand tu ajoutes ton domaine à Cloudflare et changes les serveurs de noms, la plateforme devient le point d’entrée de référence de ton trafic web. DNS, routage, cache et sécurité passent par le même système. Cela simplifie le fonctionnement en centralisant une grande partie de la configuration edge, mais crée aussi un risque de concentration.
Comprends bien ce rôle avant de discuter d’une migration. Remplacer Cloudflare ne revient pas à changer un seul outil. Selon ton usage, tu devras remplacer certaines ou toutes les fonctions suivantes :
- Gestion DNS et serveur de noms faisant autorité
- Proxy inverse et routage des demandes
- CDN avec mise en cache globale
- Pare-feu pour applications web (WAF) avec des ensembles de règles gérées et personnalisées
- Atténuation des attaques DDoS aux niveaux 3, 4 et 7
- Fourniture de certificats SSL/TLS et terminaison SSL/TLS
- Gestion des robots et contrôle d'accès
Une comparaison limitée aux performances du CDN ou au prix par To de bande passante risque d’oublier plusieurs de ces couches. Un plan de migration solide doit couvrir toutes les fonctions actuellement utilisées.
Signes indiquant que Cloudflare n'est peut-être plus la bonne solution
Les signaux suivants peuvent indiquer un vrai besoin de migration. Ils ne justifient pas automatiquement un changement, mais révèlent un décalage structurel que la configuration seule ne suffira probablement pas à corriger.
La tarification ne correspond plus à ton usage
Les offres Free et Pro de Cloudflare correspondent à certains profils d’utilisation. Si le trafic augmente fortement ou si tu as besoin de fonctions WAF avancées, de règles personnalisées de limitation des requêtes ou d’analyses détaillées, les coûts peuvent grimper. Quand les fonctions nécessaires sont réservées à Enterprise alors que ton usage ne justifie pas ce tarif, le modèle de prix devient une contrainte.
C’est un vrai motif de migration si l’écart entre ce que tu paies et ce que tu utilises réellement persiste et augmente. Un pic occasionnel dans une catégorie facturée à l’usage ne suffit pas.
Le contrôle opérationnel ne suffit pas à tes besoins
L'architecture de Cloudflare est conçue pour la simplicité et le contrôle géré. Pour la plupart des cas d'utilisation, c'est un avantage. Pour les équipes ayant des exigences spécifiques - logique granulaire de purge du cache, logique de bordure personnalisée qui va au-delà des capacités actuelles de Workers, ou inspection détaillée des demandes à l'origine - la plateforme peut sembler contraignante.
Distingue un vrai besoin de contrôle supplémentaire des options que tu n’as pas encore explorées. Cloudflare Workers, Cache Rules et Transform Rules couvrent de nombreux scénarios de personnalisation. Si tes besoins dépassent leurs possibilités après une évaluation attentive, c’est un vrai signal. Si tu ne les as pas essayés, cette conclusion est prématurée.
Les exigences en matière de conformité, de localisation des données ou de respect de la vie privée ne sont pas respectées.
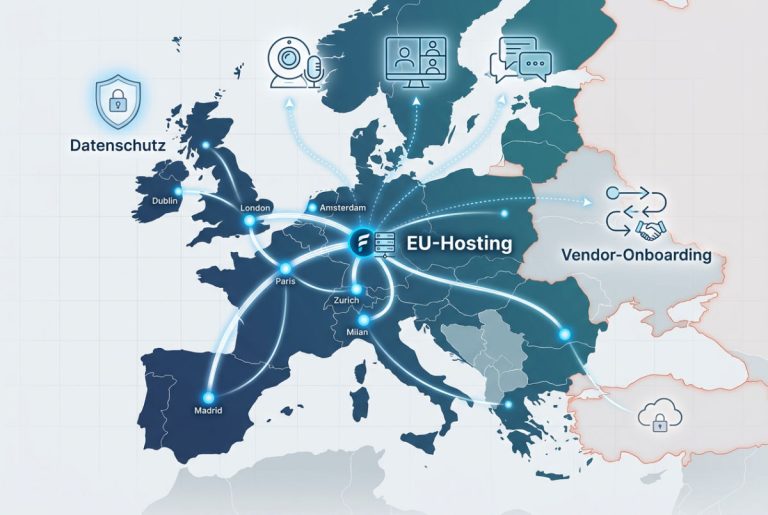
Cloudflare traite les métadonnées des requêtes - y compris les adresses IP, les en-têtes et les données temporelles - dans des nœuds périphériques répartis dans le monde entier, y compris aux États-Unis. Pour les organisations soumises à des exigences strictes en matière de résidence des données, ou opérant dans des secteurs où le lieu de traitement des données doit être défini contractuellement, cette architecture peut créer des frictions en matière de conformité.
Cloudflare propose des produits de localisation des données, surtout dans l’offre Enterprise. Leur adéquation dépend de ton cadre juridique, de ton secteur et de l’interprétation des règles par ton équipe juridique. Associe directement les responsables juridiques ou de conformité à l’évaluation : une analyse technique seule ne suffit pas.
Pour les équipes dans cette situation, une prochaine étape logique consiste à examiner : Alternatives européennes à Cloudflare , avec des engagements explicites concernant l’hébergement et le traitement dans l’UE.
Les performances ne correspondent pas aux régions de tes utilisateurs
Le réseau edge de Cloudflare est vaste, mais la densité des sites et la qualité du routage varient selon les régions. Pour des utilisateurs en Asie du Sud-Est, en Afrique subsaharienne ou dans des zones avec des accords de peering particuliers entre fournisseurs d’accès, les performances réelles peuvent décevoir par rapport à la couverture annoncée.
Cela se mesure. Si le suivi des utilisateurs réels (RUM) ou des tests synthétiques dans tes principales régions montrent une latence ou des taux de cache miss durablement élevés malgré les changements de configuration, la topologie du réseau peut ne pas convenir à ton public. C’est un motif de migration légitime.
Les incidents opérationnels ne sont pas résolus et se répètent
Cloudflare est une infrastructure partagée. Ses pannes touchent souvent de nombreux clients à la fois. Pour ta décision de migration, les problèmes persistants de ta configuration comptent davantage : faux positifs WAF qui bloquent du trafic légitime, erreurs SSL récurrentes lors de la fourniture de certificats ou propagation DNS incompatible avec ton pipeline de déploiement.
Les incidents isolés ne sont pas des déclencheurs de migration. Une série de problèmes non résolus - en particulier lorsque le canal d'assistance n'a pas permis de trouver une solution - l'est.
Quand remplacer Cloudflare n'a pas de sens
Toutes les frustrations liées à Cloudflare ne justifient pas une migration. Plusieurs plaintes courantes s'avèrent être des problèmes de configuration et non de fournisseur.
Il s'agit d'une mauvaise configuration et non d'une limitation de la plate-forme.
De nombreux problèmes signalés avec Cloudflare — invalidation excessive du cache, appels API légitimes bloqués ou erreurs de handshake SSL — viennent d’une mauvaise configuration. Vérifie les réglages dans la documentation actuelle et, si nécessaire, avec le support Cloudflare ou la communauté avant d’en faire un motif de migration.
La migration d'une installation mal configurée ne garantit pas la disparition du problème. Il réapparaît souvent dans le nouvel environnement, avec la complexité supplémentaire d'une plate-forme inconnue.
Tu n’utilises pas les fonctions dont tu disposes déjà
Beaucoup d’organisations sur Pro ou Business n’utilisent qu’une partie des fonctions incluses. Si tu envisages de migrer à cause d’une fonction manquante, vérifie d’abord si elle est déjà disponible dans ton offre et simplement pas configurée.
Workers, Cache Rules, Bot Fight Mode et le journal Firewall Events sont souvent sous-utilisés, même dans les offres payantes. Migrer parce qu’on pense qu’une fonction manque alors qu’elle est déjà disponible n’est pas une base solide.
La motivation est principalement basée sur la réputation ou la perception des prix
Le profil public de Cloudflare - notamment ses décisions en matière de modération de contenu et son rôle dans l'infrastructure web - suscite des critiques. Certaines de ces critiques sont légitimes et peuvent entrer en ligne de compte dans une décision fondée sur des valeurs. Mais la réputation seule n'est pas un déclencheur de migration technique ou opérationnelle, et elle devrait être clairement séparée de l'évaluation fonctionnelle.
De même, l'impression que Cloudflare est cher par rapport à d'autres solutions n'est pas toujours exacte si l'on tient compte du coût total du remplacement de son ensemble de fonctions. Un fournisseur qui offre une bande passante CDN moins chère peut ne pas inclure le WAF, la protection DDoS ou le DNS à un niveau comparable.
Le risque de migration serait supérieur au bénéfice probable
Les migrations DNS comportent de vrais risques. Les règles WAF se transposent rarement à l’identique et la configuration SSL/TLS du serveur d’origine doit être ajustée. Avec beaucoup de trafic, des règles complexes ou peu de possibilités de retour en arrière, la migration peut coûter plus que le problème à résoudre. Fais ce calcul explicitement.
Déclencheur de migration ou problème de configuration : comment faire la différence
Le tableau suivant t’aide à classer les problèmes à l’origine de ton évaluation. Il ne remplace pas un audit complet, mais indique les premières vérifications utiles.
| Problème observé | Fonction affectée | Pertinence de la migration | Ce qu'il faut vérifier en premier |
|---|---|---|---|
| Le WAF bloque le trafic légitime | WAF / Sécurité | Faible - probablement un problème de configuration | Examiner les exceptions aux règles et la sensibilité des ensembles de règles gérés |
| Erreurs SSL sur un domaine personnalisé | SSL/TLS | Faible - probablement un problème de configuration | Vérifier le mode SSL de l'origine et la chaîne de certificats |
| Temps de latence élevé dans une région spécifique | Réseau CDN / Edge | Moyen – données RUM nécessaires | Vérifier la couverture des nœuds de bordure et le taux de réussite du cache par région |
| Fonctionnalités avancées du WAF verrouillées derrière Enterprise | WAF / Tarification | Élevé si la fonction est essentielle | Confirmer quelles règles sont réellement nécessaires ; vérifier les alternatives |
| La résidence des données n'est pas garantie contractuellement | Traitement des données | Élevé pour les organismes réglementés | Vérifie d’abord l’accord de traitement des données et les options de localisation de Cloudflare |
| L'analyse ou la journalisation sont trop limitées | Observabilité | Moyen | Vérifie Cloudflare Logs ou Logpush avant de comparer les fournisseurs |
| Le niveau de tarification ne correspond plus à l'utilisation | Tarification / Modèle de plan | Élevé si l'écart est persistant | Calcule le coût réel de l’alternative, avec toutes les fonctions remplacées |
| Problèmes récurrents d'assistance non résolus | Opérationnel | Moyen à élevé | Documenter le schéma du problème ; escalader le problème avant de le traiter comme un élément déclencheur. |
| Une fonction précise de logique edge manque | Calcul en périphérie | Moyen | Évalue Workers et Transform Rules avant de décider |
Ce qu'il faut vérifier avant de comparer les alternatives
Si tu as identifié un vrai motif de migration, commence par un audit interne avant d’évaluer les fournisseurs. Cela réduit le risque de reprendre les problèmes de configuration existants et clarifie les besoins auxquels la nouvelle plateforme doit répondre.
Dépendances DNS
Recense tous les types d’enregistrements de ta configuration DNS Cloudflare : A, AAAA, CNAME, MX, TXT, SRV et ceux avec proxy. Distingue les enregistrements marqués par un nuage orange (proxy actif) de ceux avec un nuage gris (DNS seul). Pour les premiers, la nouvelle plateforme doit aussi remplacer le reverse proxy de Cloudflare. Cela élargit nettement le périmètre de migration.
Règles WAF et événements de pare-feu
Exporte tes règles WAF personnalisées et consulte les journaux Firewall Events pour savoir lesquelles se déclenchent réellement et à quelle fréquence. Les règles qui ne se déclenchent jamais n’ont peut-être pas besoin d’être migrées. Préserve celles qui se déclenchent souvent et correctement. Les plateformes WAF n’utilisent pas la même syntaxe : un export direct suffit rarement, il faut adapter les règles.
Configuration du cache et logique de purge
Documente tes règles de cache, les paramètres TTL et les conditions de contournement du cache. Si ton application vide le cache via l’API Cloudflare, vérifie que la nouvelle plateforme propose un mécanisme équivalent avec une structure d’API comparable. Des différences dans les clés de cache peuvent provoquer des comportements inattendus après la migration.
Mode SSL/TLS et configuration de l'origine
Cloudflare propose quatre modes SSL/TLS : Off, Flexible, Full et Full (Strict). En mode Flexible, Cloudflare fournit HTTPS côté visiteur, mais contacte ton serveur d’origine en HTTP. Celui-ci peut donc ne pas avoir de certificat valide. Avant de quitter Cloudflare dans ce mode, installe un certificat sur le serveur d’origine.
Exposition de l’adresse IP du serveur d’origine
Si l’adresse IP de ton serveur d’origine n’était pas publique, le proxy de Cloudflare la protégeait. Pendant et après la migration, cette protection passe au nouveau fournisseur. Si l’adresse a été exposée par le passé, par exemple lors d’une configuration DNS, des attaquants peuvent déjà la connaître. Prévois un pare-feu ou une liste d’autorisation IP sur le serveur d’origine, quel que soit ton fournisseur de proxy.
Faisabilité du retour en arrière
Avec un TTL faible, la propagation DNS prend généralement quelques minutes à quelques heures, mais certains résolveurs peuvent demander plus de temps. Abaisse ton TTL à la valeur minimale autorisée, souvent 60–120 secondes, au moins 24 heures avant la migration. Vérifie ton retour en arrière : à quelle vitesse peux-tu rétablir le DNS en cas de problème, et dans quel état retrouveras-tu tes règles WAF ?
Préparer la surveillance
Ne migre pas sans surveiller la résolution DNS, la validité SSL, les déclenchements WAF et les erreurs du serveur d’origine. Certains problèmes restent discrets, comme une règle de cache qui change de comportement ou une règle WAF qui ne se déclenche plus. Sans surveillance, tu risques de les découvrir seulement quand de nombreux utilisateurs sont touchés.
Évaluation au niveau des fonctions : ce que chaque couche exige
Comparer Cloudflare à une autre marque suffit rarement. La complexité du remplacement varie beaucoup selon la fonction et tous les fournisseurs ne couvrent pas chaque couche au même niveau.
CDN
Le CDN est généralement le plus simple à évaluer. Vérifie la densité des nœuds edge dans tes principales régions, la régularité du taux de cache hit et la prise en charge de HTTP/2, HTTP/3 et WebSocket. Examine le prix par To avec les frais de sortie liés aux cache misses et aux requêtes vers le serveur d’origine. Les services voisins peuvent être facturés différemment.
DNS
Pour remplacer le DNS, vérifie la vitesse de propagation, DNSSEC et l’accès API pour gérer automatiquement les enregistrements. Si tu utilises le DNS Cloudflare avec proxy, le nouveau fournisseur doit aussi remplacer le reverse proxy. Un fournisseur de DNS seul ne remplit pas ce rôle. Certaines équipes séparent volontairement le DNS faisant autorité et le proxy edge.
WAF
Le WAF est la couche la plus complexe à migrer. Les règles gérées diffèrent par leur couverture, leurs faux positifs et leur rythme de mise à jour. Adapte manuellement tes règles personnalisées. Pour une configuration étendue et ajustée, prévois plusieurs semaines de tests. Fais d’abord fonctionner le nouveau WAF en mode journalisation seule avant d’appliquer les règles.
Protection DDoS
La protection DDoS est un point fort de Cloudflare, surtout contre les attaques volumétriques. Distingue les fournisseurs avec une infrastructure DDoS dédiée de ceux qui proposent le scrubbing comme supplément optionnel. Si ton site ou ton application est une cible active, accorde beaucoup de poids à cette capacité.
Une fois tes besoins définis à ce niveau de détail, une comparaison structurée devient plus utile. Un point de départ : Aperçu des alternatives Cloudflare sur EuroBoxx , avec un accent sur les fournisseurs européens et soucieux de la vie privée.
Erreurs d'évaluation courantes
Comparer les fournisseurs au niveau de la marque plutôt qu'au niveau de la fonction
Les comparaisons entre Cloudflare, BunnyCDN ou Fastly mettent souvent en avant quelques fonctions favorables à l’un ou l’autre sans refléter ton usage. L’essentiel est de savoir si le fournisseur peut remplacer les fonctions que tu utilises réellement, avec une qualité comparable et un coût qui justifie la migration.
Traiter toutes les alternatives comme interchangeables
Le marché des services CDN, DNS, WAF et DDoS n'est pas uniforme. Certains fournisseurs se spécialisent dans le CDN avec un WAF limité. Certains proposent une forte résidence des données en Europe mais une capacité DDoS limitée. D'autres sont axés sur les développeurs, avec un accès étendu aux API mais des règles de sécurité gérées limitées. Aucune alternative ne peut remplacer l'ensemble des fonctionnalités de Cloudflare, et toute évaluation qui les traiterait comme des équivalents produirait des conclusions peu fiables.
Changement de fournisseur pour des raisons vagues
Vouloir plus de contrôle, trouver Cloudflare trop gros ou entendre parler de meilleures options ne suffit pas. Ces remarques doivent déboucher sur un besoin précis et vérifiable auquel Cloudflare ne répond pas. Sans pouvoir définir cet écart, la décision de migration n’est pas prête.
Sous-estimer le travail et les coûts de migration
Une migration coûte du temps et du travail : tests, adaptation des règles WAF, basculement DNS, surveillance et formation. Ces coûts sont souvent sous-estimés. Économiser un peu chaque mois au prix de deux semaines d’ingénierie et d’une configuration plus risquée n’est pas forcément avantageux.
Quand les alternatives deviennent pertinentes
Une fois l’audit fonctionnel terminé, le motif de migration confirmé et la checklist préparée, tu peux évaluer les fournisseurs selon des exigences précises.
Les critères d'évaluation diffèrent selon le cas d'utilisation. Une plateforme média qui optimise les coûts du CDN sur les marchés européens n'a pas les mêmes exigences qu'une application SaaS qui a besoin d'un contrôle granulaire du WAF et d'un traitement des données garanti au niveau de l'UE. Il n'existe pas de classement universel.
Pour des options axées sur la vie privée ou hébergées en Europe, commence ici : comparer les alternatives Cloudflare sur EuroBoxx : un aperçu sélectionné des fournisseurs européens. Utilise-le comme base de comparaison, sans remplacer ta propre évaluation.
Conclusion : dans quels cas un changement est-il judicieux ?
Remplacer Cloudflare est justifié si trois conditions sont réunies : un écart concret et vérifiable entre son offre et tes besoins ; aucune solution par la configuration ou des fonctions disponibles mais inutilisées ; et un risque de migration proportionné au bénéfice en complexité, coût et temps.
Si les trois conditions sont remplies, avance avec un plan de migration structuré. Sinon, commence par résoudre les problèmes de configuration ou négocier les conditions commerciales avant de conclure que la plateforme est en cause.
L'objectif de cette évaluation n'est pas de confirmer une migration, mais de déterminer si une migration est la bonne réponse. Cette distinction est importante.
FAQ
Quand Cloudflare est-il trop cher ?
Cloudflare devient coûteux quand les fonctions dont tu as besoin sont réservées à Enterprise et que ton usage ne justifie pas ce prix. Free et Pro conviennent aux sites avec un trafic faible à moyen et des besoins de sécurité classiques. Avant de conclure qu’une alternative est moins chère, calcule son coût total avec CDN, WAF, DNS et protection DDoS.
Puis-je remplacer uniquement le WAF sans tout migrer ?
En principe, oui : tu peux faire pointer le DNS Cloudflare vers un serveur d’origine protégé par un autre WAF. Cela complexifie le routage et la latence. Le WAF Cloudflare fonctionne à l’edge, dans le chemin du trafic ; un WAF séparé se trouve généralement à l’origine ou sur un proxy supplémentaire. La faisabilité dépend de ta tolérance à la latence et des capacités de ton équipe à gérer les deux systèmes.
Cloudflare est-il conforme au RGPD ?
Cloudflare propose des accords de traitement des données et participe aux mécanismes du EU-US Data Privacy Framework. Leur adéquation au RGPD dépend de ton cas d’usage, de la sensibilité des données et de l’interprétation des règles actuelles par ton équipe juridique. C’est une question juridique ou de conformité. Les produits de localisation des données d’Enterprise offrent plus de contrôle sur le lieu de traitement, mais leur suffisance doit aussi être évaluée juridiquement.
Combien de temps dure généralement une migration Cloudflare ?
Une migration simple, avec peu de trafic, un CDN standard et un WAF peu complexe, peut prendre quelques jours avec des tests soignés. Une migration avec beaucoup de règles personnalisées, de trafic, plusieurs serveurs d’origine ou de logique Workers peut demander plusieurs semaines, en comptant les tests, le fonctionnement parallèle et les réglages du WAF. L’adaptation des règles WAF est généralement la phase la plus longue.
Quel est le risque de migration le plus important que la plupart des équipes sous-estiment ?
Les différences de comportement des règles WAF. Les équipes supposent souvent que les règles ou ensembles gérés couvrent les mêmes menaces ailleurs. En réalité, leur logique et leurs faux positifs diffèrent ; certaines menaces demandent une configuration personnalisée chez le nouveau fournisseur. Fais fonctionner le nouveau WAF assez longtemps en journalisation seule avant d’appliquer les règles, pour détecter ces différences avant qu’elles touchent les utilisateurs.