Migrer vers des SaaS européens : un guide étape par étape pour les équipes techniques et conformité
A European SaaS migration project rarely starts with a strategy memo. It starts with a flagged clause: a data processing agreement (DPA) review turns up a sub-processor based in the United States, a vendor’s price update changes the cost calculus overnight, or an internal audit surfaces a cross-border data transfer that legal cannot defend. These triggers are operational, and they usually arrive with a deadline attached: a contract renewal, an audit remediation date, or a board question that needs an answer.
La version courte : Pour transférer tes logiciels professionnels d’un fournisseur hors UE/EEE à un fournisseur européen, suis six étapes : (1) préciser la raison du changement, (2) inventorier les systèmes, flux de données et contrats, (3) évaluer les alternatives européennes, (4) préparer l’exportation, la transformation et l’importation, (5) organiser la fin du contrat et la suppression des données, puis (6) former les équipes et suivre l’utilisation après le lancement. Deux points déterminent souvent le rythme : les données que tu peux récupérer de l’ancien système et les conditions de sortie du contrat. Depuis le 12 septembre 2025, le Data Act de l’UE limite à deux mois le préavis de changement pour de nombreux contrats SaaS. Un fournisseur européen peut réduire certains risques d’accès depuis l’étranger, mais ne remplace pas tes propres vérifications.
| Étape | Ce que tu fais | Ce qui doit être prêt à la fin |
|---|---|---|
| 1. Préciser la raison | Décider pourquoi tu migres | Une justification écrite et un périmètre défini |
| 2. Inventorier | Cartographier les systèmes, flux de données, sous-traitants ultérieurs et contrats | Un inventaire avec responsables et dates de préavis |
| 3. Évaluer | Comparer les alternatives européennes selon tes critères | Une sélection appuyée par les réponses écrites des fournisseurs |
| 4. Préparer le transfert | Définir l’exportation, la correspondance des données et l’importation, puis tester | Une importation de test validée et un plan de retour arrière |
| 5. Quitter le contrat | Résilier et supprimer dans le bon ordre | Une confirmation de suppression et des documents de conformité à jour |
| 6. Former et suivre | Aider les équipes à utiliser le nouvel outil et suivre les problèmes | Une période de suivi terminée, avec les problèmes ouverts résolus |
Distingue la migration en réaction à un problème de la migration stratégique. Les projets réactifs répondent à une pression de conformité : incertitude sur les transferts UE–États-Unis depuis l’arrêt Schrems II qui a invalidé le Privacy Shield en 2020, exposition au CLOUD Act américain ou constat précis du délégué à la protection des données. Les projets stratégiques visent le long terme : réduire la dépendance à un fournisseur, rendre les coûts prévisibles ou renforcer la souveraineté numérique. Les deux approches sont légitimes, mais définissent des périmètres différents. Les mélanger crée souvent des malentendus plus tard.
Ce qui distingue ce projet d’un simple changement de logiciel, c’est le nombre de dépendances qui évoluent en même temps : accords de traitement des données, chaînes de sous-traitants ultérieurs, intégrations API, authentification unique (SSO), préavis contractuels et habitudes de travail. Le traiter comme un simple remplacement de fournisseur conduit facilement à sous-estimer le calendrier et les risques.
What Does “European SaaS Migration” Actually Mean?
Dans ce guide, cela signifie transférer des applications essentielles depuis un fournisseur SaaS hors UE/EEE, ou soumis à des règles d’accès légales non européennes, vers un fournisseur établi et exploité dans l’UE/EEE.
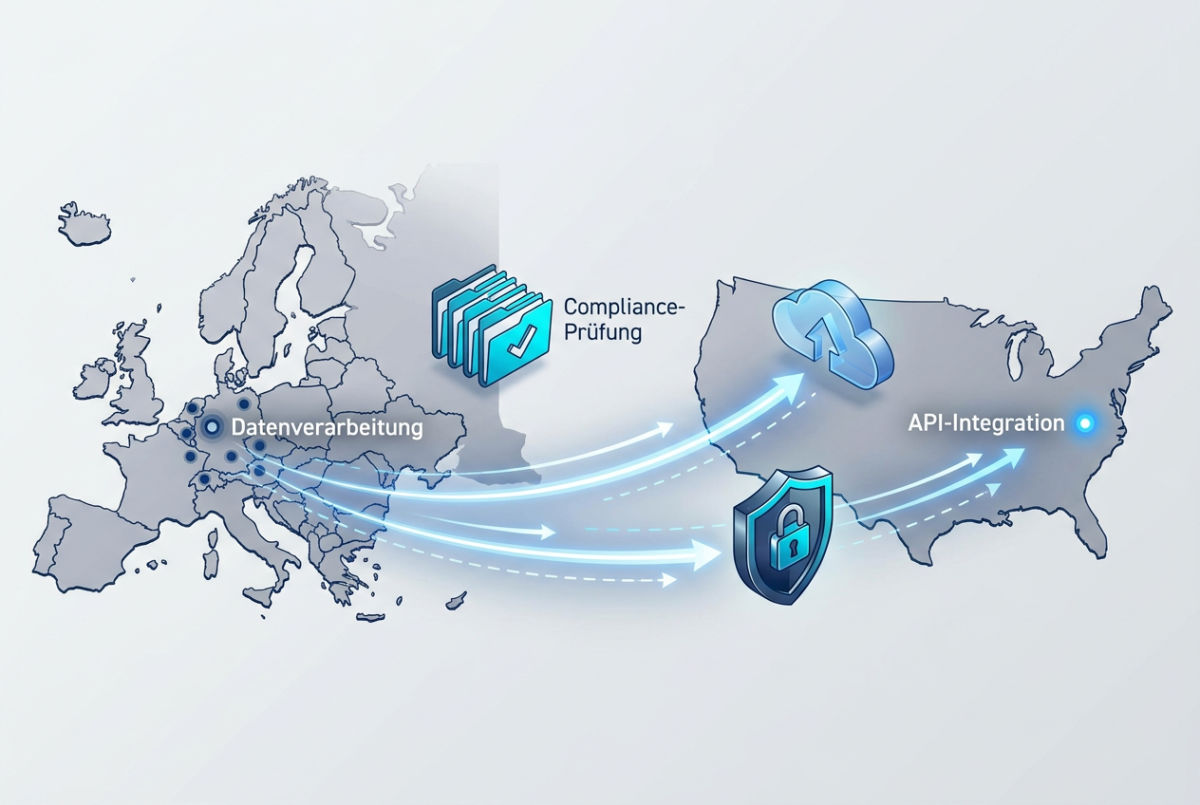
Hébergé dans l’UE et exploité depuis l’UE sont deux choses différentes. L’hébergement décrit uniquement l’emplacement de l’infrastructure, par exemple à Francfort ou Amsterdam. L’exploitation depuis l’UE signifie que l’entité qui gère le service est établie dans l’UE/EEE. Il faut encore vérifier séparément la propriété de l’entreprise et les lois d’accès qui s’appliquent.
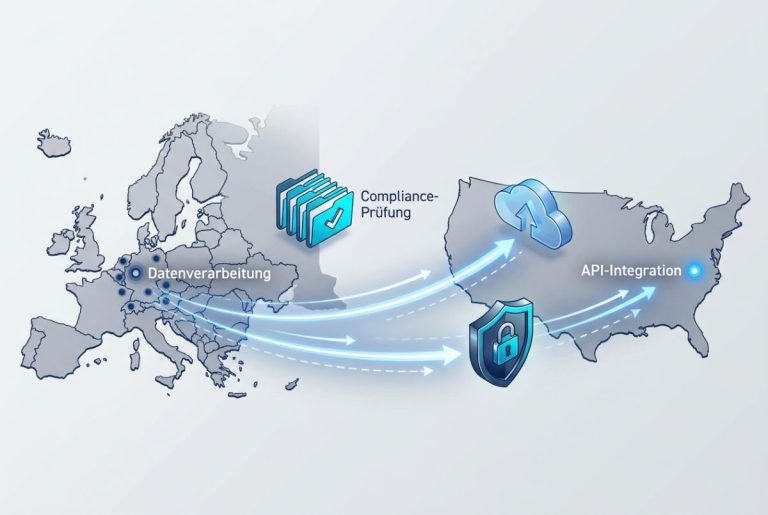
La raison est le CLOUD Act américain. Selon 18 U.S.C. § 2713, un fournisseur américain peut être tenu de communiquer les données en sa possession, sous sa garde ou sous son contrôle, où qu’elles soient stockées. Un fournisseur américain avec un centre de données à Francfort peut donc rester soumis à des injonctions américaines. Tu le vérifies dans le DPA et la liste des sous-traitants ultérieurs, pas sur la page marketing.
Not every transatlantic data flow is unlawful, though. Since July 2023, the EU–US Data Privacy Framework allows personal data to be transferred to US companies certified under it. The General Court of the EU dismissed a challenge to the framework on 3 September 2025, and an appeal to the Court of Justice was filed on 31 October 2025.
The framework is valid today, but its two predecessors, Safe Harbor and the Privacy Shield, were both struck down. For a risk-conscious organization, that is a reasonable driver for migration: not because US transfers are banned, but because the legal basis could change.
Migrer ne signifie pas forcément remplacer toute la plateforme. Une approche progressive ou partielle, qui déplace d’abord les catégories de données les plus risquées et conserve les outils moins risqués, est légitime et souvent plus facile à justifier qu’un remplacement général. Le bon périmètre dépend de la raison du changement, à préciser dès la première étape.
Une migration vers des SaaS européens suit six phases, de la raison du changement au suivi après lancement.
Étape 1 : Précise la raison du changement
Avant l’inventaire ou la sélection des fournisseurs, note pourquoi tu migres.
Les raisons réglementaires comprennent un risque RGPD lié à un flux précis, une incertitude sur la base légale d’un transfert vers les États-Unis et les obligations de l’AI Act that depend on intended purpose, risk classification and your organizational role. Commercial and operational drivers include rising license costs, feature stagnation, or the wish to depend less on a single vendor’s roadmap.
La raison détermine le périmètre. Une migration motivée par la conformité est souvent plus ciblée et urgente. Elle traite le système ou le flux qui crée le risque, et une date d’audit fixe le calendrier. Une migration pour des raisons de coût ou de stratégie peut être plus large et progressive, sans échéance externe imposant une bascule rapide.
Documente ta justification. Un compte rendu du risque traité et des raisons du choix d’un fournisseur ou d’un périmètre servira lors de futurs achats. Il permettra aussi de montrer aux auditeurs ou aux autorités de protection des données que tu as mené des vérifications sérieuses.
Étape 2 : Inventorie les systèmes, flux de données et contrats
Skipping the inventory is the most common way to end up with surprises in the middle of the project. Shadow IT is the main cause: tools adopted by individual teams without formal procurement or IT sign-off can hold data or dependencies that never made it into the migration scope. A marketing team’s analytics tool or a sales team’s personal CRM add-on often surfaces only when an integration breaks.
Pour chaque système concerné, relève les points suivants :
- Catégories de données traitées : données personnelles, catégories particulières au sens du RGPD et données soumises à des règles sectorielles, à évaluer avec le contexte de traitement et le risque
- Sous-traitants ultérieurs concernés : tiers qui traitent des données personnelles pour le fournisseur, selon le DPA ou la liste actuelle des sous-traitants ultérieurs
- Dépendances des intégrations : API, connexions SSO, webhooks et automatisations qui dépendent de la plateforme actuelle
- Fin de contrat et préavis : délai formel pour résilier sans pénalité ni renouvellement automatique
Un simple tableau suffit pour commencer :
| Système | Responsable métier | Catégories de données | Sous-traitants ultérieurs | Intégrations | Fin de contrat et préavis |
|---|---|---|---|---|---|
| Par exemple CRM | Responsable commercial | Contacts clients, historique des ventes | Selon le DPA | SSO, e-mail, facturation | Par exemple le 31 décembre ; préavis selon contrat |
Distingue aussi les systèmes qui détiennent les données de référence des outils d’interaction. Un CRM ou ERP contenant les données clients ou financières faisant autorité présente davantage de risques lors du transfert : intégrité et continuité de l’historique comptent beaucoup. Pour les outils de discussion ou de réunion, le risque dépend de la sensibilité, des obligations de conservation, des intégrations et de la fidélité nécessaire des archives.
Contract terms often decide the earliest possible exit date, more than technical readiness does. A contract may demand, say, 90 days’ written notice. For services covered by the EU Data Act, however, the notice period for switching can be at most two months (see Step 5). Check the clause against both.
Étape 3 : Évalue les alternatives européennes
“European” does not automatically mean GDPR-safe. A vendor headquartered in the EU can still route data through non-EU sub-processors, keep backups outside the EEA, or belong to a parent company incorporated elsewhere. Even vendors who call themselves “fully GDPR-compliant” are describing a marketing position. Compliance is a property of how data is processed under a specific configuration and contract. Treat EU origin as the starting point for verification, and check the actual sub-processor list, data center locations and ownership structure.
Compare les candidats avec ces critères :
| Critère | Pourquoi il compte | Comment vérifier |
|---|---|---|
| Fonctions nécessaires | Des fonctions manquantes empêchent souvent l’adoption par les équipes | Teste les processus indispensables dans une version d’essai |
| Localisation des données | Les garanties contractuelles comptent, les suppositions non | DPA, y compris les lieux de sauvegarde |
| Sous-traitants ultérieurs et propriété | Des sous-traitants ou sociétés mères hors UE peuvent réintroduire les mêmes risques | Liste des sous-traitants ultérieurs, structure de l’entreprise |
| Support et réponse aux incidents | La juridiction de ces équipes influence l’accès à tes données | Contrat, documentation du fournisseur |
| Certifications | Le périmètre et l’actualité varient beaucoup | Vérifie les affirmations dans la documentation du fournisseur |
| Tarifs | Compare avec le fournisseur actuel, en incluant le coût du chevauchement | Devis, grille tarifaire |
| Outils d’exportation et de migration | Les outils intégrés simplifient l’étape 4 | Documentation, exportation de test |
Quelques questions directes révèlent souvent ce que les pages marketing omettent. Pose-les par écrit et demande des réponses écrites :
- Où exactement nos données sont-elles stockées, sauvegardes comprises ?
- Quels sont vos sous-traitants ultérieurs actuels et la liste peut-elle changer sans préavis ?
- À qui appartient l’entreprise et quels régimes légaux d’accès s’appliquent ?
- Quelles sont les conditions de départ ? Pouvons-nous exporter nos données dans un format utilisable, et pendant combien de temps après résiliation ?
Tu n’as pas à réévaluer chaque catégorie d’outils depuis zéro. Ces comparatifs existent déjà sur EuroBoxx :
- Plateformes de business intelligence
- Systèmes CRM
- Visioconférence
- Assistants de réunion IA
- Password managers and AI writing tools
Tu peux découvrir d’autres catégories dans le répertoire EuroBoxx des alternatives logicielles européennes.
Étape 4 : Prépare l’exportation, la transformation et l’importation
Vérifie ce que l’ancien système permet d’exporter avant de fixer une date. Certaines plateformes proposent des exports relationnels complets, d’autres seulement des fichiers CSV plats qui perdent les liens entre les enregistrements. Les limites de l’ancienne API peuvent aussi ralentir l’extraction des gros volumes, surtout pour des systèmes de référence avec des années d’historique. Ces deux contraintes déterminent souvent le calendrier plus que la nouvelle plateforme.
Transformation is frequently underestimated. When the new platform’s schema differs from the old one, with different custom fields, workflow logic or automation rules, data cannot simply be copied. It has to be mapped and often restructured. Automation rules need to be rebuilt when the target platform does not support the same triggers, actions or fields.
Une approche progressive réduit les risques par rapport à une bascule unique et brutale :
- Importe d’abord les données dans un environnement de test ou une sandbox.
- Vérifie les nombres d’enregistrements, les relations, les pièces jointes et les droits par rapport au système source.
- Teste les intégrations et le SSO avec la nouvelle plateforme.
- Prévois un plan de retour arrière avant la bascule en production.
- Fais fonctionner les deux systèmes en parallèle pendant une période de validation définie. Tu repéreras les écarts tant que l’ancien système reste disponible.
La durée du fonctionnement en parallèle dépend du volume de données et de la complexité des vérifications. Il n’existe pas de norme fixe.
Étape 5 : Organise la fin du contrat et la suppression des données
L’ordre compte ici plus que la vitesse. Valide entièrement la migration avant de résilier l’ancien contrat ou de demander la suppression de données : nombres d’enregistrements vérifiés, intégrations testées et résultat accepté par les utilisateurs. Une demande de suppression trop précoce empêche de revenir au système source si tu découvres ensuite un écart.
Ton droit de changer de fournisseur selon le Data Act
The EU Data Act (Regulation (EU) 2023/2854) has applied since 12 September 2025. For customers of “data processing services”, which includes many SaaS products, it sets rules for switching providers:
- Préavis : the contract can require at most two months’ notice to start a switch.
- Période de transition : la transition vers le nouveau fournisseur peut durer au maximum 30 jours.
- Frais de changement : jusqu’au 12 janvier 2027, les fournisseurs peuvent facturer au maximum leurs coûts directs. Après cette date, ces frais ne sont généralement plus autorisés.
Il existe des limites. Les services développés individuellement pour un seul client bénéficient d’un régime allégé. Les pénalités de résiliation anticipée des contrats à durée déterminée peuvent subsister. Et tous les SaaS ne constituent pas des services de traitement de données au sens du règlement. Lis ton contrat et demande conseil avant de t’appuyer sur ces règles dans un cas précis.
Suppression et documentation
À la fin du service, le fournisseur doit supprimer ou restituer tes données personnelles selon ton choix, sauf obligation légale de conservation (RGPD, art. 28, paragraphe 3, point g). Demande une confirmation indiquant ce qui a été supprimé, quand et de quels systèmes. Si le contrat le prévoit, elle doit aussi préciser si les sauvegardes ont été supprimées ou attendent leur échéance normale de conservation. Avec tes autres documents de responsabilité, elle retrace ce qui s’est passé après la résiliation.
Les documents doivent aussi être adaptés au nouveau fournisseur :
- Signe un DPA avec le nouveau fournisseur et examine ses sous-traitants ultérieurs.
- Mets à jour ton registre des activités de traitement.
- Mets à jour l’analyse d’impact relative à la protection des données, si elle existe.
- Adapte tes informations de confidentialité si les destinataires des données personnelles changent.
Running two subscriptions during validation is a normal, budgetable cost of migration, not a sign of poor planning. Its length depends on how much data needs validating, how complex the integrations are, and how long the outgoing contract’s notice period keeps the subscription active regardless of readiness. Budget for the overlap in advance, and finance and procurement will have far fewer objections.
Étape 6 : Forme les équipes et suis l’utilisation après le lancement
L’achèvement technique et la réussite opérationnelle sont deux jalons distincts. Techniquement, les données ont été transférées correctement et les intégrations fonctionnent. Sur le plan opérationnel, les équipes utilisent vraiment le nouvel outil au quotidien, sans revenir à des contournements ou à des copies de l’ancien système.
Définis une période de suivi après la bascule. Surveille les intégrations défaillantes, les droits mal configurés et les automatisations manquantes ou mal reconstruites. Cette période doit couvrir l’usage quotidien normal : les cas particuliers absents des tests apparaissent souvent seulement à ce moment-là.
Training effort scales with how different the new platform’s workflow logic is, not with how European the vendor is. A tool with a similar interface and logic needs comparatively light onboarding. A tool with a different data model or permission structure needs structured training and a named internal contact, typically the project owner or IT lead, who triages and tracks issues until the monitoring window closes.
Combien de temps dure une migration vers des SaaS européens ? Un exemple
Aucun calendrier ne convient à tous les projets. Cet exemple sert d’illustration, pas de référence. Il montre comment une équipe de taille moyenne pourrait migrer un CRM. Les durées varient selon les données, les intégrations et les différences entre plateformes.
| Phase | Ce qui se passe | Durée illustrative |
|---|---|---|
| Étapes 1–2 | Préciser la raison et préparer l’inventaire | 2 semaines |
| Étape 3 | Sélection, questions aux fournisseurs et essai | 4 semaines |
| Étape 4 | Exportation, correspondance des données, importation de test et contrôles | 4 semaines |
| Étapes 4–5 | Fonctionnement en parallèle et validation | 4 semaines |
| Étape 5 | Préavis et suppression | Jusqu’à 2 mois de préavis selon le Data Act, plus jusqu’à 30 jours de transition |
| Étape 6 | Formation et période de suivi | 2–4 semaines |
What generalizes is the sequence and the hard limits: for in-scope services, the contract cannot hold you to more than two months’ notice and a 30-day transition. Everything else depends on your data and your integrations.
Une migration complète vers des SaaS européens est-elle toujours souhaitable ?
Pas forcément. Une approche hybride est défendable si une évaluation documentée donne la priorité aux traitements les plus risqués et confirme que chaque outil conservé reste utilisé légalement et avec une protection suffisante. L’organisation peut ainsi montrer qu’elle a fixé ses priorités délibérément, sans revendiquer une conformité globale qui ne serait pas valable pour tous les systèmes.
La même logique vaut pour le calendrier. Une migration comprimée en quelques semaines sous pression présente plus de risques opérationnels qu’un projet prévu dans le cycle budgétaire normal. L’inventaire est souvent le premier à être raccourci. Si tu n’as le temps que pour une partie du travail, préserve l’inventaire et la validation et réduis plutôt le périmètre.
Questions fréquentes
Un SaaS européen garantit-il automatiquement la conformité au RGPD ?
Non. L’origine du fournisseur ne garantit pas à elle seule la conformité au RGPD et ne supprime pas les risques d’accès depuis l’étranger. Il faut toujours vérifier les flux, sous-traitants ultérieurs, mesures de sécurité, mécanismes de transfert et contrats.
Ai-je un droit légal de changer de fournisseur SaaS dans l’UE ?
For many SaaS products, yes. Since 12 September 2025, the EU Data Act limits the notice period for switching to two months and the transition period to 30 days. Switching charges are capped at the provider’s direct costs until 12 January 2027 and generally no longer allowed after that. Individually built services and some fixed-term contracts are treated differently, so check your contract.
Combien de temps dure habituellement une migration vers des SaaS européens ?
It depends on data volume, the number and complexity of integrations, how different the new platform’s data model and workflows are, and the contractual exit terms. The example above shows how the phases add up. For services covered by the Data Act, the contractual exit window is capped at two months’ notice and 30 days’ transition.
Le Data Privacy Framework UE–États-Unis est-il toujours valide ?
It was valid at the time of writing. The General Court dismissed a challenge to it in September 2025, and an appeal is pending at the Court of Justice. Earlier frameworks were struck down, so organizations that depend on US transfers should keep an eye on the case and have a fallback such as standard contractual clauses.
Peut-on migrer sans interruption de service ?
Faire fonctionner les deux systèmes en parallèle pendant la validation est une façon courante de réduire le risque d’interruption et de perte de données. C’est une mesure de réduction du risque, pas une garantie. La bascule garde un risque résiduel, surtout pour les systèmes de référence avec des intégrations complexes. Il faut le prévoir plutôt que l’ignorer.
Sources
- Règlement (UE) 2023/2854 (Data Act), EUR-Lex
- Règlement (UE) 2016/679 (RGPD), EUR-Lex
- Décision d’exécution (UE) 2023/1795 de la Commission sur le Data Privacy Framework UE–États-Unis, EUR-Lex
- 18 U.S.C. § 2713, Legal Information Institute (Cornell)
- Alston & Bird : exigences du Data Act pour changer de service cloud (septembre 2025)
- WilmerHale : la Cour de justice examine le pourvoi concernant le Data Privacy Framework UE–États-Unis (décembre 2025)
Ce guide fournit des informations générales et ne constitue pas un conseil juridique. Fais examiner tes contrats et flux de données par ton conseiller juridique ou ton délégué à la protection des données.