„Ein Server in Frankfurt schützt automatisch vor dem US-amerikanischen CLOUD Act“ – diese Annahme ist zu einfach und kostet Unternehmen regelmäßig Zeit bei der Überprüfung der Einhaltung der Vorschriften. Der Serverstandort allein ist nicht ausschlaggebend: Entscheidend ist, welche juristische Person den Dienst betreibt, unter welcher Gerichtsbarkeit sie fällt und ob sie die Daten besitzt, verwahrt oder kontrolliert. Eine US-amerikanische Muttergesellschaft ist ein wichtiger Risikofaktor, aber kein automatisches Ausschlusskriterium – umgekehrt schützt ein europäischer Hauptsitz auch nicht automatisch vor Zugriffsrisiken. Das Urteil des EuGH im Fall Schrems II aus dem Jahr 2020 erklärte den Privacy Shield für ungültig, verbot aber weder Standardvertragsklauseln noch US-Dienste im Allgemeinen. Seit 2023 kann der EU-US-Datenschutzrahmen auch als Angemessenheitsgrundlage für zertifizierte US-Anbieter dienen. Datenschutzbeauftragte beurteilen diese Situationen daher individuell, selbst wenn Metadaten und Unterauftragnehmer europäisch erscheinen.
Die geschäftlichen Kosten einer solchen Ablehnung sind nach wie vor real: Die Einbindung neuer Anbieter verzögert sich, bis eine Alternative geprüft wurde, und bei öffentlichen Ausschreibungen kann eine fehlende Zusage zur Datenspeicherung zum formellen Ausschluss eines Angebots führen. Wie lange eine Neubewertung oder Migration tatsächlich dauert, hängt stark vom Beschaffungsprozess, den Integrationen und den Vertragsbedingungen ab – pauschale Angaben in Wochen oder Quartalen sind projektspezifische Schätzungen und keine Marktvergleichswerte.
Dieser Artikel bietet dafür einen soliden Rahmen: Bewertungskriterien, die über das Label "europäisch" hinausgehen, einen faktenbasierten Überblick über die Anbieter und einen Entscheidungsrahmen dafür, wann ein Wechsel tatsächlich sinnvoll ist – und wann nicht.
Warum der Serverstandort nur ein Teil der Bewertung ist
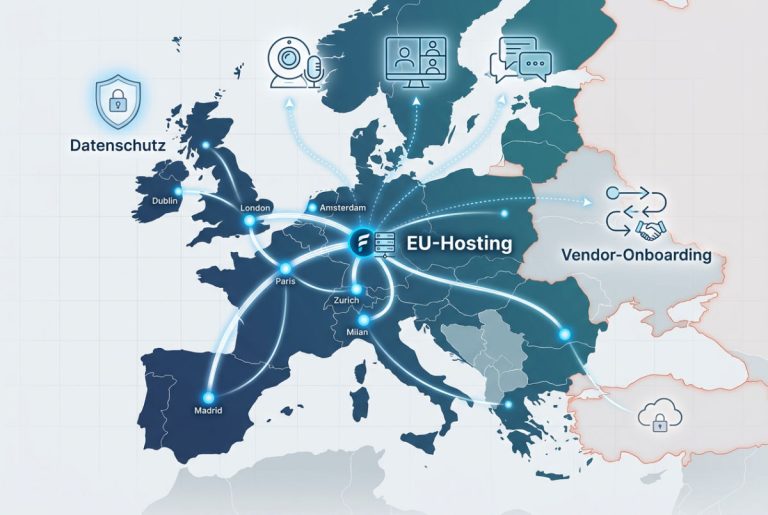
„DSGVO-konform“ und „in der EU gehostet“ sind zwei unterschiedliche Aussagen, die oft synonym verwendet werden. Die DSGVO-Konformität wird nicht allein durch eine Auftragsverarbeitungsvereinbarung gewährleistet; sie hängt auch von der Rechtsgrundlage, der Rollenverteilung, dem Vertrag gemäß Artikel 28, Sicherheitsmaßnahmen, Löschrichtlinien, den Rechten der betroffenen Personen und gegebenenfalls einem gültigen Mechanismus zur Übermittlung in Drittländer ab. „In der EU gehostet“ beschreibt lediglich, wo bestimmte Daten physisch verarbeitet werden – es garantiert weder automatisch die ausschließliche Zuständigkeit europäischer Gerichte noch schließt es Dienstleister oder Unterauftragnehmer außerhalb der EU aus.
Bei Videokonferenzen ist diese Unterscheidung von großer Bedeutung, da nicht ein einzelner Datensatz verarbeitet wird, sondern mehrere separate Datenströme mit unterschiedlichen Risikoprofilen: Echtzeit-Audio- und Videosignale, Metadaten (Teilnehmerlisten, IP-Adressen, Verbindungszeitstempel) und gespeicherte Aufzeichnungen sowie automatisch generierte Transkripte. Ein Anbieter könnte das Live-Signal innerhalb der EU verarbeiten und die Transkription über eine in den USA ansässige KI-API durchführen – ein Vorgehen, das bei Compliance-Prüfungen immer wieder übersehen wird.
Die Falle der Unterauftragsverarbeitung liegt genau hier: Ein Hauptsitz in der EU schützt nicht automatisch vor Datenflüssen über Drittanbieter außerhalb der EU. Ein Anbieter mit Sitz in Deutschland kann beispielsweise Spracherkennung, CDN-Dienste oder Support-Ticket-Systeme von US-Unternehmen beziehen. Die folgende Tabelle zeigt, wo die vier Kerndatenkategorien einer Videokonferenz typischerweise verarbeitet werden und worauf zu achten ist.
| Datenkategorie | Typischer Verarbeitungsort | Was zu überprüfen ist |
|---|---|---|
| Audio-/Video-Livestream | Häufig EU-Rechenzentren, abhängig von der Weiterleitung über regionale Server | Verschlüsselung und Serverstandort in der Auftragsverarbeitungsvereinbarung prüfen. |
| Metadaten (Teilnehmer, IP-Adressen, Zeitstempel) | Oft getrennt vom Medienstrom verarbeitet, teils durch Drittanbieter. | Prüfe die Liste der Unterauftragsverarbeiter auf Anbieter außerhalb der EU. |
| Aufnahmen | Cloud-Speicher, oft separat konfigurierbar | Lass Speicherort und Löschfristen vertraglich festhalten. |
| Transkripte/KI-Zusammenfassungen | Oftmals verarbeitet über externe Spracherkennungs-APIs | Prüfe, ob der Transkriptionsdienst innerhalb der EU betrieben wird. |
Für eine detailliertere Beurteilung, ob ein Anbieter KI-Funktionen, die gemäß EU-KI-Verordnung relevant sind (wie z. B. automatische Transkription oder Besprechungszusammenfassungen), korrekt einstuft, empfiehlt sich die Lektüre unseres Leitfadens zu diesem Thema. Wie prüfst du die Einhaltung der EU-KI-Verordnung bei europäischer Software?.
Vergleich der führenden europäischen Videokonferenzanbieter
Der folgende Vergleich konzentriert sich zunächst auf die Zielgruppe, den Verschlüsselungsansatz und die größte praktische Einschränkung jedes Anbieters – es handelt sich um eine funktionale Vorauswahl, nicht um einen vollständigen Compliance-Vergleich. Hosting-Standort, Unterauftragsverarbeiter, Integrations-Ökosystem und Preismodell müssen weiterhin separat für den gewählten Tarif und das Bereitstellungsmodell geprüft werden. Es gibt ohnehin keinen eindeutigen Gewinner, da diese Anbieter unterschiedliche Anwendungsfälle bedienen – von kleinen Teams bis hin zu Regierungsbehörden mit strengen Sicherheitsanforderungen.
| Anbieter | Zielgruppe | Verschlüsselung | Größte Einschränkung |
|---|---|---|---|
| OpenTalk | Mittelständische Unternehmen, öffentliche Verwaltung (Deutschland) | Transportverschlüsselung, Teil der Heinlein-Gruppe | Geringerer Funktionsumfang im Vergleich zu Zoom Enterprise |
| Digital Samba | Entwickler, SaaS-Anbieter mit API-Integration | Transportverschlüsselung | Der Fokus liegt auf der Einbettung und nicht auf einer eigenständigen Client-App. |
| Tixeo | Regierungsbehörden, Anwaltskanzleien, sicherheitskritische Branchen | Ende-zu-Ende-Verschlüsselung, einschließlich Mehrpunktkonferenzen | Höhere Kosten, kleineres Partner-Ökosystem |
| Nextcloud Talk | Organisationen mit bestehender Nextcloud-Infrastruktur | Ende-zu-Ende-Verschlüsselung optional (1:1-Anrufe) | Begrenzte Skalierbarkeit für Konferenzen mit großen Gruppen |
| alfaview | Unternehmen, die sich auf hohe Teilnehmerzahlen pro Kachel konzentrieren | Transportverschlüsselung, proprietäre Codec-Technologie | Geringere internationale Anerkennung, weniger Integrationen |
| Whereby | Kleine Teams, browserbasierte Ad-hoc-Meetings | Transportverschlüsselung | Eingeschränkte Unternehmensadministratorfunktionen |
| Jitsi (selbstgehostet) | Technisch versierte Teams, Open-Source-orientierte Organisationen | Hängt von deiner Serverkonfiguration ab. | Betrieb und Wartung liegen vollständig beim Betreiber. |
Aus diesem Vergleich lässt sich ein Muster erkennen: Je stärker ein Anbieter Ende-zu-Ende-Verschlüsselung und eine souveräne Hosting-Architektur betont (wie beispielsweise Tixeo), desto kleiner ist tendenziell sein Integrations- und Funktionsumfang im Vergleich zu Zoom oder Teams. Umgekehrt bieten Anbieter mit einem breiteren Funktionsumfang, wie alfaview oder Digital Samba, oft "nur" Transportverschlüsselung anstelle eines echten Ende-zu-Ende-Schutzes. Nextcloud Talk positioniert sich als sinnvolle Ergänzung für Organisationen, die Nextcloud bereits als Kollaborationsplattform nutzen – ein Punkt, der im Zusammenhang mit unserem EU-Checkliste für Cloud-Speicher.
Jitsi bietet Teams, die ihre Infrastruktur selbst hosten möchten, volle Kontrolle darüber – ist aber nicht die einzige Option: Nextcloud Talk und OpenTalk lassen sich ebenfalls selbst betreiben, und einige Enterprise-Anbieter wie Tixeo bieten je nach Vertrag On-Premises- oder Private-Cloud-Modelle an. Selbsthosting garantiert jedoch nur dann volle Kontrolle, wenn die zugrunde liegenden Dienste – STUN/TURN-Server, Push-Benachrichtigungen, Identitätsanbieter oder Supportzugriff – ebenfalls in deinem Verantwortungsbereich bleiben. Mit Jitsi überträgst du die Verantwortung für Sicherheit und Verfügbarkeit vollständig an Ihre eigene IT-Abteilung.
Zur Einordnung: Whereby hat seinen Sitz in Norwegen und gehört damit zum EWR, nicht zur EU. Jitsi ist primär eine Open-Source-Software und kein herkömmlicher Anbieter im Sinne der übrigen Bestimmungen dieser Tabelle. Die Begriffe "europäisch", "EU" und "EWR" sind nicht synonym und müssen im Einzelfall unterschieden werden. Verschlüsselungsmodi, Teilnehmerbegrenzungen, Hosting-Optionen und Enterprise-Funktionen variieren je nach Version, Tarif und Bereitstellungsmodell (SaaS, Private Cloud, On-Premises). Kläre die aktuellen Details direkt mit den Anbietern, bevor du dich entscheidest.
Bewertungskriterien: Worauf Entscheidungsträger wirklich achten sollten
Die Bezeichnung "europäisch" allein sagt wenig über die tatsächliche Eignung eines Anbieters aus. Eine fundierte Beurteilung basiert auf folgenden Kriterien:
- ZertifizierungsstandardsISO 27001 dient als grundlegender Nachweis für Informationssicherheitsmanagement; für deutsche Behörden und regulierte Branchen ist auch die BSI C5-Zertifizierung relevant – ein deutscher Standard, keine internationale Mindestanforderung. Liegt keine dieser Zertifizierungen vor, sollte der Anbieter alternative Nachweise (z. B. Prüfberichte, Ergebnisse von Penetrationstests) erbringen können.
- InteroperabilitätDie Anbindung an bestehende Kalender- und Kollaborationstools (Outlook, Google Kalender, Nextcloud) sollte über native Plugins und nicht über manuelle Terminplanung erfolgen – andernfalls entsteht bei wachsenden Teams ein spürbarer administrativer Aufwand.
- SkalierbarkeitEin Anbieter, der für ein 20-köpfiges Projektteam geeignet ist, benötigt andere technische Kapazitäten als ein Anbieter für eine Bürgerversammlung mit 500 Personen. Die maximale Anzahl gleichzeitiger Teilnehmer sollte im Vertrag festgelegt und nicht nur beworben werden.
- Umgang mit Aufnahmen und TranskriptenDer Speicherort, die vertraglich vereinbarten Löschfristen und die Frage, ob die Transkription über einen internen oder externen Dienstleister erfolgt, sollten allesamt dokumentiert werden.
- Ende-zu-Ende-VerschlüsselungBei den meisten europäischen Anbietern ist die Ende-zu-Ende-Verschlüsselung optional oder auf 1:1-Anrufe beschränkt – echte Mehrpunkt-Verschlüsselung bieten derzeit nur wenige Anbieter wie beispielsweise Tixeo an. Sie schützt hauptsächlich Medieninhalte, sagt aber wenig über Endpunktsicherheit, Identitätsmanagement, Metadatenschutz, Mandantenisolierung oder administrativen Zugriff aus – und sie kann serverseitige Aufzeichnungs-, Transkriptions- oder Einwahlfunktionen einschränken.
- DSGVO-konform durch Design vs. durch VertragEin Anbieter, der den Datenschutz durch seine Architektur gewährleistet (z. B. eine ausschließlich in der EU ansässige Infrastruktur ohne Unterauftragnehmer in Drittländern), bietet ein höheres Schutzniveau als ein Anbieter, der die Einhaltung der Vorschriften ausschließlich durch eine Datenverarbeitungsvereinbarung garantiert.
Jedes dieser Kriterien sollte einzeln in eine Anbieterbewertung einbezogen werden, anstatt sich auf pauschale Marketingaussagen wie „DSGVO-konform“ zu verlassen.
Wann lohnt sich der Wechsel zu einer europäischen Lösung tatsächlich – und wann nicht?
Regulatorische Vorgaben sind oft der wichtigste Grund für einen Wechsel, obwohl die DSGVO selbst keine generelle Pflicht zur Datenspeicherung innerhalb der EU vorschreibt. Zusätzliche Anforderungen ergeben sich häufig aus nationalem Recht, berufsständischen Schweigepflichten, branchenspezifischen Regelungen, Vergabebedingungen oder Einzelverträgen – am häufigsten für Behörden, Anwaltskanzleien, das Gesundheitswesen und den Finanzsektor, jedoch nicht automatisch als genereller Ausschluss US-amerikanischer Cloud-Infrastrukturen. Eine erforderliche "souveräne Cloud" definiert sich zudem nicht allein durch die europäische Herkunft eines Anbieters, sondern auch durch die Kontrolle durch den Betreiber, den administrativen Zugriff, das Schlüsselmanagement und technische Abhängigkeiten – diese sollten im Einzelfall geprüft und nicht pauschal angenommen werden. Organisationen, die bereits auf europäische Infrastruktur standardisiert sind – beispielsweise Nextcloud oder in der EU ansässige E-Mail-Anbieter – profitieren zusätzlich von einem geringeren Integrationsaufwand.
Verschiedene Faktoren sprechen für globale Schwergewichte wie Zoom oder Microsoft Teams. Sehr große Webinare mit 5.000 oder mehr gleichzeitigen Teilnehmern werden von den meisten europäischen Anbietern derzeit nicht mit vergleichbarer Stabilität unterstützt. Eine tiefe, native Integration mit Microsoft 365 oder Google Workspace – beispielsweise die automatische Kalendersynchronisierung über mehrere Abteilungen hinweg – ist bei US-Anbietern tendenziell ausgereifter. Und für internationale Stakeholder, die bereits mit der Benutzeroberfläche von Zoom oder Teams vertraut sind, bedeutet ein Wechsel zusätzlichen Aufwand.
Die Kosten eines Systemwechsels sind hier ein legitimer Faktor und keine Ausrede: Schulungsaufwand, die Anpassung bestehender Integrationsprozesse und der potenzielle Parallelbetrieb beider Systeme während der Übergangsphase verursachen reale Kosten, die gegen den regulatorischen Nutzen abgewogen werden müssen. Eine Organisation ohne strenge Compliance-Anforderungen und mit einer stark auf Microsoft 365 ausgerichteten Infrastruktur trifft möglicherweise eine schlechtere Geschäftsentscheidung, wenn sie übereilt wechselt, anstatt bewusst bei Zoom oder Teams zu bleiben und dabei die verschärften Vertragsbedingungen zu berücksichtigen.
Was ändert sich, wenn du von Zoom oder Teams wechselst?
Eine Migration lässt sich realistisch planen, sobald Umfang und Abhängigkeiten im Vorfeld bekannt sind. Die Dauer hängt jedoch stark von Genehmigungsprozessen, Integrationen, Datenvolumen und Benutzergruppen ab und sollte als projektspezifische Schätzung und nicht als Marktvergleich betrachtet werden. Für kleinere Teams mit geringer Integrationstiefe kann ein Zeitraum von wenigen Wochen realistisch sein, sofern SSO- und Kalender-Plugins bereits eingerichtet sind. Bei unternehmensweiten Rollouts mit bestehenden Legacy-Abhängigkeiten, mehreren Abteilungen und vorhandenen Aufzeichnungsarchiven dauert der Prozess in der Regel deutlich länger.
Die folgenden Abhängigkeiten bestimmen im Wesentlichen den Zeitplan:
- Migration des Identitätsanbieters: Die Einmalanmeldung muss auf den neuen Anbieter umgestellt und mit den bestehenden Active Directory- oder Microsoft Entra ID-Strukturen (ehemals Azure AD) abgeglichen werden.
- Aktualisierungen des Kalender-PluginsDie Integrationen von Outlook und Google Kalender müssen für den neuen Anbieter neu konfiguriert werden, was in der Regel eine Bereitstellung auf allen Endgeräten beinhaltet.
- Einweisung in Aufnahmen und Transkription: Mitarbeiter benötigen oft eine kurze Einweisung, da die Aufzeichnungs- und Transkriptionsfunktionen bei europäischen Anbietern anders funktionieren als bei Zoom oder Teams.
- ParallelbetriebEine Übergangsphase, in der beide Systeme parallel betrieben werden, verringert das Risiko, dass während der Umstellung Meetings verpasst werden; die richtige Dauer hängt von der Teamgröße und der Geschäftskritikalität der Meetings ab.
Vor Ablauf des bestehenden Vertrags sollte vertraglich geklärt werden, welche Aufzeichnungen, Transkripte, Chats, Whiteboards und Benutzer-/Auditdaten exportiert werden dürfen, in welchem Format und wann der Anbieter diese zurückgibt oder löscht. Bei Teams befinden sich Kontakte ohnehin häufig in Microsoft Entra ID oder Exchange und nicht im Videodienst selbst – dies sollte ebenfalls separat geprüft werden. Die Löschfristen variieren je nach Vertrag, Produkt, Konfiguration und Datentyp erheblich.
Häufig gestellte Fragen zu europäischen Videokonferenz-Tools
Ist Zoom DSGVO-konform?
Zoom bietet eine Datenverarbeitungsvereinbarung und in einigen Fällen Rechenzentren in der EU an. Als US-amerikanisches Unternehmen unterliegt Zoom jedoch grundsätzlich der US-amerikanischen Gerichtsbarkeit. Dies kann relevant werden, wenn Zoom bestimmte Daten besitzt, verwahrt oder kontrolliert – unabhängig vom physischen Serverstandort. Das bedeutet nicht automatisch einen Verstoß gegen die DSGVO: Seit 2023 kann der EU-US-Datenschutzrahmen als Angemessenheitsgrundlage für zertifizierte Anbieter dienen, und Standardvertragsklauseln sind weiterhin gültig. Viele Datenschutzbeauftragte betrachten diese Konstellation dennoch als prüfungsbedürftig und fordern eine individuelle Risikobewertung der Datenübermittlung.
Welches ist das sicherste europäische Videokonferenz-Tool?
Anbieter wie Tixeo, die auch für Mehrpunktkonferenzen eine durchgängige Ende-zu-Ende-Verschlüsselung gewährleisten, sichern Medieninhalte zumindest nach hohen Standards. Allein das macht ein Produkt jedoch noch nicht zum sichersten Gesamtpaket: Identitätsmanagement, Endpunktsicherheit, Metadatenschutz, Mandantenisolierung und administrativer Zugriff sind ebenso wichtig. Die tatsächliche Eignung hängt zudem von Zertifizierungen, Unterauftragnehmern und dem jeweiligen Anwendungsfall ab.
Sind europäische Tools mit Microsoft Teams oder Google Workspace kompatibel?
Viele europäische Anbieter bieten Kalender- und SSO-Integrationen für Microsoft 365 und Google Workspace an, allerdings meist mit einem geringeren Funktionsumfang als die nativen Add-ons von Zoom oder Teams. Ein vollständiger Ersatz deiner Kollaborationslösung ist auf diesem Weg in der Regel nicht möglich.
Sind Open-Source-Plattformen wie Jitsi eine realistische Alternative?
Jitsi ist eine ernstzunehmende Option für technisch versierte Teams mit eigener Serverinfrastruktur. Die vollständige Kontrolle über Hosting und Daten hat jedoch ihren Preis: Betrieb, Sicherheit, Überwachung und die Aufrechterhaltung der Verfügbarkeit liegen in der Verantwortung des Unternehmens.