Anzeichen, Risiken und was du zuerst prüfen solltest
Strategische Bewertung · Migrationsvorbereitung · Entscheidungshilfe
Cloudflare zu ersetzen ist eine Abwägungsentscheidung – kein automatisches Upgrade
Die meisten Teams, die sich fragen, ob sie Cloudflare ersetzen sollten, haben noch gar nicht klar definiert, wo das eigentliche Problem liegt. Oft entsteht die Frage aus einem allgemeinen Gefühl der Unzufriedenheit – etwa weil ein Support-Ticket unbeantwortet bleibt, ein Tarif teuer erscheint oder in einem Meeting Bedenken zur Compliance aufkommen. Für eine Migration reicht das als Grundlage nicht aus.
Dieser Artikel hilft dir bei einer systematischen Bewertung: Welche Aufgaben übernimmt Cloudflare in deinem Stack, welche Signale solltest du ernst nehmen und was solltest du prüfen, bevor du Alternativen vergleichst? Eine Migration kann die richtige Lösung sein. Diese Entscheidung sollte aber auf einer tatsächlichen Lücke beruhen, nicht auf Frust oder Annahmen.
Die entscheidende Frage lautet nicht: „Gibt es eine bessere Option?“, sondern: „Gibt es ein konkretes Problem, das ein anderer Anbieter tatsächlich lösen würde?“
Welche Aufgaben Cloudflare in deinem Stack tatsächlich übernimmt
Cloudflare wird oft als CDN bezeichnet, doch das greift zu kurz. In einer typischen Bereitstellung arbeitet Cloudflare auf mehreren Ebenen gleichzeitig: Es übernimmt die DNS-Auflösung, dient als Reverse Proxy, liefert gecachte Inhalte über Edge-Nodes aus, setzt WAF-Regeln durch, fängt DDoS-Traffic ab und übernimmt die SSL/TLS-Terminierung.
Diese Funktionen sind eng verzahnt. Wenn du deine Domain zu Cloudflare hinzufügst und die Nameserver umstellst, wird die Plattform zum maßgeblichen Einstiegspunkt für deinen Web-Traffic. DNS, Routing, Caching und Sicherheit laufen über dasselbe System. Das vereinfacht den Betrieb, weil du einen Großteil der Edge-Konfiguration zentral verwaltest. Zugleich entsteht ein Konzentrationsrisiko.
Verstehe diese Zusammenhänge, bevor du über eine Migration sprichst. Cloudflare zu ersetzen bedeutet mehr, als ein einzelnes Tool auszutauschen. Je nach Nutzung musst du einige oder alle folgenden Funktionen ersetzen:
- DNS-Verwaltung und autoritativer Nameserver
- Reverse Proxy und Request-Routing
- CDN mit globalem Edge-Caching
- Web Application Firewall (WAF) mit verwalteten und benutzerdefinierten Regelwerken
- DDoS-Abwehr auf den Layern 3, 4 und 7
- Bereitstellung von SSL/TLS-Zertifikaten und SSL/TLS-Terminierung
- Bot-Management und Zugriffskontrolle
Ein Anbietervergleich, der sich ausschließlich auf die CDN-Performance oder den Preis pro TB Bandbreite konzentriert, lässt wahrscheinlich mehrere dieser Ebenen außer Acht. Ein belastbarer Migrationsplan muss sämtliche Funktionen berücksichtigen, die derzeit genutzt werden.
Anzeichen dafür, dass Cloudflare möglicherweise nicht mehr die passende Lösung ist
Die folgenden Signale können auf einen echten Migrationsbedarf hinweisen. Sie rechtfertigen nicht automatisch einen Wechsel, zeigen aber eine strukturelle Lücke, die sich wahrscheinlich nicht allein durch Konfigurationsänderungen schließen lässt.
Das Preismodell passt nicht mehr zu deiner Nutzung
Cloudflares Free- und Pro-Tarife eignen sich für bestimmte Nutzungsprofile. Wenn dein Traffic stark wächst oder du erweiterte WAF-Funktionen, individuelle Rate-Limiting-Regeln oder detaillierte Analysen brauchst, können die Kosten deutlich steigen. Sind benötigte Funktionen nur im Enterprise-Tarif verfügbar, obwohl deine Nutzung diesen Tarif nicht rechtfertigt, wird das Preismodell zur Einschränkung.
Ein echter Migrationsgrund liegt vor, wenn die Lücke zwischen dem, wofür du zahlst, und dem, was du tatsächlich nutzt, dauerhaft besteht und wächst. Ein gelegentlicher Ausschlag in einer verbrauchsabhängig abgerechneten Kategorie reicht dafür nicht.
Die operative Kontrolle reicht für deine Anforderungen nicht aus
Cloudflares Architektur ist auf Einfachheit und verwaltete Kontrolle ausgelegt. Das ist meist ein Vorteil. Bei speziellen Anforderungen – etwa sehr gezieltem Leeren des Caches, eigener Edge-Logik über Workers’ aktuelle Möglichkeiten hinaus oder detaillierter Request-Prüfung am Origin – kann die Plattform Teams jedoch einschränken.
Unterscheide zwischen einem echten Bedarf an mehr Kontrolle und noch nicht ausgeschöpften Möglichkeiten. Cloudflare Workers, Cache Rules und Transform Rules decken viele Anpassungen ab. Wenn deine Anforderungen auch nach sorgfältiger Prüfung außerhalb ihrer Möglichkeiten liegen, ist das ein echtes Signal. Hast du diese Werkzeuge noch nicht getestet, fehlt diese Grundlage.
Compliance-, Datenstandort- oder Datenschutzanforderungen werden nicht erfüllt
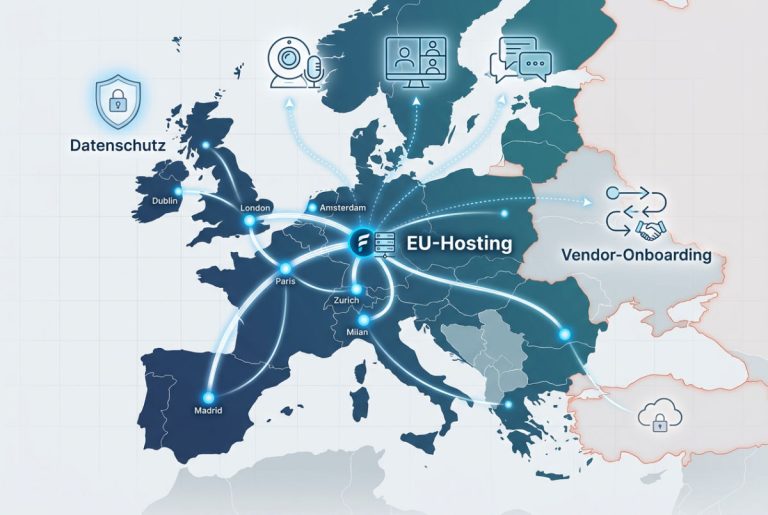
Cloudflare verarbeitet Request-Metadaten – darunter IP-Adressen, Header und Timing-Daten – an weltweit verteilten Edge-Nodes, auch in den USA. Für Unternehmen mit strengen Vorgaben zur Datenresidenz oder in Branchen, in denen der Ort der Datenverarbeitung vertraglich festgelegt sein muss, kann diese Architektur zu Compliance-Konflikten führen.
Cloudflare bietet Produkte zur Datenlokalisierung an, vor allem im Enterprise-Tarif. Ob sie deine konkreten Anforderungen erfüllen, hängt von deiner Rechtsordnung, deiner Branche und der Auslegung der geltenden Regeln durch dein Rechtsteam ab. Beziehe Rechts- oder Compliance-Verantwortliche direkt ein; eine technische Bewertung allein genügt hier nicht.
Für Teams in dieser Situation lohnt sich ein Vergleich europäischer Alternativen zu Cloudflare , die Hosting und Verarbeitung in der EU ausdrücklich zusichern.
Die Leistung passt nicht zur geografischen Verteilung deines Traffics
Das Edge-Netzwerk von Cloudflare ist umfangreich, doch Dichte der Edge-Standorte und Routing-Qualität unterscheiden sich je nach Region. Bei Produkten mit Nutzern in bestimmten geografischen Gebieten – etwa Teilen Südostasiens, Subsahara-Afrikas oder Regionen mit speziellen ISP-Peering-Strukturen – kann die tatsächliche Performance hinter dem zurückbleiben, was die globale Edge-Abdeckung auf dem Papier vermuten lässt.
Das lässt sich messen. Wenn Real User Monitoring (RUM) oder synthetische Messungen in deinen wichtigsten Nutzerregionen dauerhaft erhöhte Latenzen oder Cache-Miss-Raten zeigen, die sich durch Konfigurationsänderungen nicht verbessern, passt die Netzwerktopologie möglicherweise nicht zu deiner Zielgruppe. Das ist ein nachvollziehbarer Migrationsgrund.
Operative Probleme bleiben ungelöst und treten wiederholt auf
Cloudflare ist eine gemeinsam genutzte Infrastrukturplattform. Ausfälle betreffen oft viele Kunden zugleich. Für deine Migrationsentscheidung sind jedoch dauerhaft ungelöste Probleme deiner Konfiguration wichtiger: WAF-Regeln, deren Fehlalarme legitimen Traffic stören, wiederkehrende SSL-Fehler bei der Zertifikatsbereitstellung oder DNS-Propagation, die mit deiner Deployment-Pipeline kollidiert.
Einzelne Vorfälle sind kein Grund für eine Migration. Ein Muster ungelöster Probleme – insbesondere wenn auch der Support keine Lösung herbeiführt – kann es dagegen sein.
Wann es nicht sinnvoll ist, Cloudflare zu ersetzen
Nicht jede Frustration mit Cloudflare rechtfertigt eine Migration. Hinter vielen häufig genannten Problemen steckt letztlich eine fehlerhafte Konfiguration und kein grundsätzliches Problem des Anbieters.
Das Problem ist eine Fehlkonfiguration, keine Einschränkung der Plattform
Viele gemeldete Cloudflare-Probleme – übermäßige Cache-Invalidierung, WAF-Regeln, die legitime API-Aufrufe blockieren oder SSL-Handshake-Fehler – entstehen durch falsche Konfiguration statt Plattformgrenzen. Prüfe die Einstellungen anhand der aktuellen Dokumentation und bei Bedarf mit Unterstützung des Cloudflare-Supports oder der Community, bevor du eine Migration daraus ableitest.
Eine Migration aus einer falsch konfigurierten Umgebung garantiert nicht, dass das Problem verschwindet. Oft tritt es in der neuen Umgebung erneut auf, ergänzt um die Komplexität einer ungewohnten Plattform.
Du nutzt die vorhandenen Funktionen nicht vollständig
Viele Unternehmen im Pro- oder Business-Tarif von Cloudflare nutzen nur einen Teil der enthaltenen Funktionen. Wenn du wegen einer fehlenden Funktion wechseln willst, prüfe zunächst, ob sie bereits in deinem Tarif enthalten und lediglich noch nicht eingerichtet ist.
Workers, Cache Rules, Bot Fight Mode und das Firewall Events Log werden auch in kostenpflichtigen Tarifen oft nicht ausgeschöpft. Ein Wechsel aufgrund einer vermeintlich fehlenden Funktion, die du bereits nutzen könntest, hat keine belastbare Grundlage.
Die Motivation beruht hauptsächlich auf dem Ruf des Anbieters oder dem Eindruck, dass die Preise zu hoch sind
Cloudflares öffentliche Wahrnehmung – einschließlich der Entscheidungen zur Inhaltsmoderation und der Rolle des Unternehmens in der Web-Infrastruktur – sorgt immer wieder für Kritik. Ein Teil davon ist berechtigt und kann in eine wertebasierte Entscheidung einfließen. Der Ruf allein ist jedoch kein technischer oder operativer Migrationsauslöser und sollte klar von der funktionalen Bewertung getrennt werden.
Auch die Einschätzung, Cloudflare sei im Vergleich zu Alternativen teuer, trifft nicht immer zu, wenn die Gesamtkosten für den Ersatz des vollständigen Funktionsumfangs berücksichtigt werden. Ein Anbieter mit günstigerer CDN-Bandbreite bietet möglicherweise WAF, DDoS-Schutz oder DNS nicht auf einem vergleichbaren Niveau.
Das Migrationsrisiko wäre größer als der voraussichtliche Nutzen
DNS-Migrationen bergen echte Risiken. WAF-Regeln lassen sich selten eins zu eins auf eine andere Plattform übertragen. Auch die SSL/TLS-Konfiguration am Origin muss angepasst werden. Bei viel Traffic, komplexen WAF-Regeln oder begrenzten Rollback-Möglichkeiten kann die Migration teurer sein als das Problem, das du lösen willst. Wäge das ausdrücklich ab.
Migrationsauslöser oder Konfigurationsproblem: eine Entscheidungshilfe
Die folgende Tabelle hilft dir, die Probleme einzuordnen, die deine Bewertung ausgelöst haben. Sie ersetzt kein vollständiges Audit, zeigt aber, welche Fragen du zuerst klären solltest.
| Festgestelltes Problem | Betroffene Funktion | Relevanz für eine Migration | Was du zuerst prüfen solltest |
|---|---|---|---|
| WAF blockiert legitimen Traffic | WAF / Sicherheit | Niedrig – wahrscheinlich Konfigurationsproblem | Regelausnahmen und Empfindlichkeit des Managed Rulesets prüfen |
| SSL-Fehler bei einer eigenen Domain | SSL/TLS | Niedrig – wahrscheinlich Konfigurationsproblem | SSL-Modus am Origin und Zertifikatskette prüfen |
| Hohe Latenz in einer bestimmten Region | CDN / Edge-Netzwerk | Mittel – RUM-Daten erforderlich | Abdeckung durch Edge-Nodes und Cache-Hit-Rate nach Region prüfen |
| Erweiterte WAF-Funktionen nur im Enterprise-Tarif verfügbar | WAF / Preisgestaltung | Hoch, wenn die Funktion unverzichtbar ist | Prüfe, welche Regeln du wirklich brauchst, und vergleiche Alternativen |
| Datenresidenz nicht vertraglich zugesichert | Datenverarbeitung | Hoch bei regulierten Unternehmen | Zunächst Cloudflares DPA und Optionen zur Datenlokalisierung prüfen |
| Analytics oder Logging zu eingeschränkt | Observability | Mittel | Vor dem Anbietervergleich Cloudflare Logs oder Logpush prüfen |
| Tarifmodell passt nicht mehr zur Nutzung | Preisgestaltung / Tarifmodell | Hoch, wenn die Diskrepanz dauerhaft besteht | Gesamtkosten der Alternative einschließlich aller zu ersetzenden Funktionen berechnen |
| Wiederkehrende ungelöste Support-Probleme | Operativer Betrieb | Mittel bis hoch | Problemmuster dokumentieren und eskalieren, bevor es als Migrationsauslöser gewertet wird |
| Bestimmte Edge-Logik lässt sich nicht umsetzen | Edge Computing | Mittel | Vor der Entscheidung Workers und Transform Rules prüfen |
Was du vor dem Vergleich von Alternativen prüfen solltest
Wenn du einen echten Migrationsgrund erkannt hast, führe zunächst ein internes Audit durch, bevor du Anbieter bewertest. Damit verringerst du das Risiko, alte Konfigurationsprobleme zu übernehmen, und klärst, welche Anforderungen die neue Plattform erfüllen muss.
DNS-Abhängigkeiten
Erfasse alle Record-Typen deiner Cloudflare-DNS-Konfiguration, etwa A, AAAA, CNAME, MX, TXT und SRV, sowie alle Einträge mit aktiviertem Proxy. Unterscheide die orange markierten Einträge mit Proxy von den grau markierten Einträgen, die nur DNS verwenden. Bei Proxy-Einträgen muss die neue Plattform auch Cloudflares Reverse-Proxy-Funktion ersetzen. Das erweitert den Migrationsumfang deutlich.
WAF-Regeln und Firewall-Events
Exportiere deine benutzerdefinierten WAF-Regeln und prüfe die Firewall-Events-Logs: Welche Regeln lösen tatsächlich aus, und wie häufig? Regeln, die nie greifen, musst du möglicherweise nicht übertragen. Häufig und korrekt auslösende Regeln musst du erhalten. Da WAF-Plattformen unterschiedliche Syntax verwenden, reicht ein direkter Export selten aus; passe die Regeln an das neue System an.
Cache-Konfiguration und Purge-Logik
Dokumentiere deine Cache Rules, TTL-Einstellungen und Bedingungen zum Umgehen des Caches. Wenn deine Anwendung den Cache über die Cloudflare-API leert, prüfe, ob die neue Plattform einen gleichwertigen Mechanismus mit vergleichbarer API-Struktur bietet. Unterschiedliche Cache Keys können nach der Migration unerwartetes Verhalten verursachen.
SSL/TLS-Modus und Origin-Konfiguration
Cloudflare bietet vier SSL/TLS-Modi: Off, Flexible, Full und Full (Strict). Im Modus Flexible stellt Cloudflare nach außen HTTPS bereit, verbindet sich mit deinem Origin aber über HTTP. Dort ist deshalb möglicherweise kein gültiges Zertifikat installiert. Wenn du in diesem Modus migrierst, musst du vor der Umschaltung ein Zertifikat am Origin bereitstellen.
Offenlegung der Origin-IP
Wenn die IP-Adresse deines Origin-Servers bisher nicht öffentlich war, hat Cloudflares Proxy sie geschützt. Während und nach der Migration übernimmt das der neue Anbieter. War die IP früher sichtbar, etwa während einer DNS-Konfiguration, können Angreifer sie bereits kennen. Verwende unabhängig vom Proxy-Anbieter eine Origin-Firewall oder eine IP-Allowlist.
Möglichkeit zum Rollback
Mit niedriger TTL dauert DNS-Propagation meist wenige Minuten bis einige Stunden, in manchen Resolver-Umgebungen aber länger. Senke deine TTL mindestens 24 Stunden vor der Migration auf den kleinsten erlaubten Wert, oft 60–120 Sekunden. Prüfe deinen Rollback: Wie schnell kannst du DNS zurückstellen, wenn beim neuen Anbieter etwas scheitert? In welchem Zustand sind deine WAF-Regeln bei der Rückkehr?
Monitoring vorbereiten
Migriere erst, wenn DNS-Auflösung, SSL-Gültigkeit, WAF-Auslöseraten und Origin-Fehlerraten überwacht werden. Viele Probleme fallen nicht sofort als Ausfall auf, etwa anders arbeitende Cache-Regeln oder WAF-Regeln, die nicht mehr greifen. Ohne Monitoring bemerkst du sie möglicherweise erst, wenn viele Nutzer betroffen sind.
Bewertung nach Funktionen: Anforderungen der einzelnen Ebenen
Ein Vergleich auf Markenebene – Cloudflare gegen Anbieter X – reicht nur selten aus. Wie komplex der Ersatz ist, hängt stark von der jeweiligen Funktion ab, und nicht jeder Anbieter bietet auf allen Ebenen einen gleichwertigen Funktionsumfang.
CDN
Der CDN-Ersatz lässt sich meist am einfachsten bewerten. Achte auf die Dichte der Edge-Nodes in deinen wichtigsten Nutzerregionen, stabile Cache-Hit-Raten und die Unterstützung deiner Protokolle wie HTTP/2, HTTP/3 und WebSocket. Betrachte den Preis pro TB zusammen mit den Egress-Kosten für Cache Misses und Origin-Requests. Angrenzende Dienste können anders abgerechnet werden.
DNS
Achte beim DNS-Ersatz auf Propagationsgeschwindigkeit, DNSSEC-Unterstützung und API-Zugriff für automatisierte Record-Verwaltung. Bei einem Wechsel von Cloudflares Proxy-DNS muss der neue Anbieter auch die Reverse-Proxy-Funktion ersetzen. Reine DNS-Anbieter leisten das nicht. Manche Teams trennen diese Aufgaben bewusst: ein Anbieter für autoritatives DNS, ein anderer für den Edge-Proxy.
WAF
Die WAF ist am aufwendigsten zu migrieren. Managed Rulesets unterscheiden sich bei Abdeckung, Fehlalarmrate und Aktualisierung. Benutzerdefinierte Regeln musst du manuell übertragen. Plane bei einer umfangreichen, angepassten Konfiguration mehrere Wochen für Tests ein. Betreibe die neue WAF zunächst nur im Logging-Modus, bevor sie Regeln durchsetzt; das verringert das Umschaltrisiko.
DDoS-Schutz
Cloudflares DDoS-Abwehr gehört zu seinen Stärken, besonders bei volumetrischen Angriffen. Unterscheide bei Alternativen zwischen eigener DDoS-Infrastruktur und Scrubbing als optionalem Zusatzdienst. Wenn deine Website oder Anwendung regelmäßig Ziel solcher Angriffe ist, sollte diese Fähigkeit besonders stark in deine Bewertung einfließen.
Wenn du deine Anforderungen so detailliert erfasst hast, wird ein strukturierter Vergleich sinnvoller. Einen Einstieg bietet: Übersicht der Cloudflare-Alternativen auf EuroBoxx , mit Schwerpunkt auf europäischen und datenschutzorientierten Anbietern.
Häufige Fehler bei der Bewertung
Anbieter auf Markenebene statt auf Funktionsebene vergleichen
Vergleiche wie „Cloudflare gegen BunnyCDN“ oder „Cloudflare gegen Fastly“ heben oft ausgewählte Funktionen hervor, ohne deine Nutzung abzubilden. Entscheidend ist, ob Anbieter X die Cloudflare-Funktionen ersetzen kann, die du tatsächlich nutzt – mit vergleichbarer Qualität und zu Kosten, die die Migration rechtfertigen.
Alle Alternativen als austauschbar betrachten
CDN-, DNS-, WAF- und DDoS-Dienste sind nicht austauschbar. Manche Anbieter konzentrieren sich auf CDN und bieten wenig WAF. Andere sichern europäische Datenresidenz zu, haben aber begrenzte DDoS-Kapazitäten. Entwicklerorientierte Anbieter können umfangreiche APIs und wenige verwaltete Sicherheitsregeln bieten. Keine einzelne Alternative ersetzt Cloudflares gesamten Funktionsumfang unmittelbar. Wer das annimmt, kommt zu unzuverlässigen Ergebnissen.
Wechseln ohne klaren Grund
„Wir wollen mehr Kontrolle“, „Cloudflare ist zu groß“ oder „Wir haben gehört, dass es bessere Optionen gibt“ sind keine Migrationsauslöser. Sie können ein Gespräch anstoßen, müssen aber letztlich zu einer konkreten und überprüfbaren Anforderung führen, die Cloudflare nicht erfüllt. Lässt sich diese Lücke nicht präzise benennen, ist die Entscheidungsgrundlage für eine Migration noch nicht gegeben.
Den Migrationsaufwand unterschätzen
Die operativen Kosten einer Migration – Tests, Übertragung von WAF-Regeln, DNS-Umschaltung, Einrichtung des Monitorings und Schulung des Teams – sind real und werden häufig unterschätzt. Eine Migration, die monatlich einen moderaten Betrag spart, dafür aber zwei Wochen Entwicklungszeit beansprucht und am Ende eine riskantere Konfiguration hinterlässt, ist nicht zwangsläufig ein guter Tausch.
Wann Alternativen relevant werden
Wenn dein Funktionsaudit abgeschlossen ist, ein echter Migrationsgrund vorliegt und deine Vorbereitungsliste steht, kannst du Anbieter anhand konkreter Anforderungen bewerten.
Die Kriterien hängen vom Anwendungsfall ab. Eine Medienplattform mit Fokus auf CDN-Kosten in Europa braucht etwas anderes als eine SaaS-Anwendung mit granularer WAF-Kontrolle und zugesicherter Datenverarbeitung in der EU. Eine allgemeingültige Rangliste gibt es nicht.
Für datenschutzorientierte oder in Europa gehostete Optionen findest du einen Einstieg hier: der Vergleich von Cloudflare-Alternativen auf EuroBoxx : ein kuratierter Überblick über die europäische Anbieterlandschaft. Nutze ihn als strukturierte Grundlage für deine Bewertung, nicht als Ersatz für deine eigene Prüfung.
Fazit: Wann ein Wechsel sinnvoll ist
Ein Wechsel ist gerechtfertigt, wenn drei Bedingungen erfüllt sind: Es gibt eine konkrete, überprüfbare Lücke zwischen Cloudflares Angebot und deinen Anforderungen. Diese lässt sich weder durch Konfiguration noch durch bereits verfügbare, ungenutzte Funktionen schließen. Und das Migrationsrisiko hinsichtlich Komplexität, Kosten und Zeit steht im Verhältnis zum Nutzen.
Sind alle drei Bedingungen erfüllt, lohnt sich ein strukturierter Migrationsplan. Bleiben Bedingungen unklar oder unerfüllt, löse zunächst Konfigurationsprobleme oder verhandle die Konditionen, bevor du die Plattform selbst als Problem einordnest.
Das Ziel dieser Bewertung ist nicht, eine Migration zu bestätigen, sondern herauszufinden, ob eine Migration tatsächlich die richtige Antwort ist. Dieser Unterschied ist entscheidend.
FAQ
Wann ist Cloudflare zu teuer?
Cloudflare wird teuer, wenn benötigte Funktionen nur im Enterprise-Tarif verfügbar sind und deine Nutzung die Kosten nicht rechtfertigt. Free und Pro passen zu Websites mit niedrigem bis mittlerem Traffic und üblichen Sicherheitsanforderungen. Wenn du für häufig genutzte Funktionen einen höheren Tarif brauchst, berechne zuerst die Gesamtkosten einer Alternative einschließlich CDN, WAF, DNS und DDoS-Schutz. Erst dann kannst du beurteilen, ob sie günstiger ist.
Kann ich nur die WAF ersetzen, ohne alles zu migrieren?
Grundsätzlich ja: Du kannst Cloudflares DNS auf einen Origin mit separater WAF verweisen. Das erhöht jedoch die Komplexität von Routing und Latenz. Cloudflares WAF arbeitet am Edge im Datenpfad; eine separate WAF sitzt meist am Origin oder als zusätzlicher Proxy dazwischen. Ob das praktikabel ist, hängt von deiner Latenztoleranz und davon ab, ob dein Team zwei Edge-Systeme gleichzeitig betreiben kann.
Ist Cloudflare DSGVO-konform?
Cloudflare bietet Auftragsverarbeitungsverträge und beteiligt sich an Mechanismen des EU-US Data Privacy Framework. Ob das deine DSGVO-Pflichten erfüllt, hängt vom Anwendungsfall, der Sensibilität der Daten und der Auslegung aktueller Vorgaben durch dein Rechtsteam ab. Das müssen Rechts- oder Compliance-Verantwortliche beurteilen. Produkte zur Datenlokalisierung im Enterprise-Tarif bieten mehr Kontrolle über den Verarbeitungsort; auch deren Eignung muss rechtlich geprüft werden.
Wie lange dauert eine Cloudflare-Migration normalerweise?
Eine einfache Migration – mit überschaubarer WAF-Konfiguration, standardmäßigem CDN-Setup und geringem Traffic – lässt sich bei sorgfältigen Tests innerhalb weniger Tage durchführen. Eine komplexe Migration mit umfangreichen benutzerdefinierten WAF-Regeln, hohem Traffic, mehreren Origins oder Workers-basierter Logik kann dagegen mehrere Wochen dauern, wenn Tests, Parallelbetrieb und das Tuning der WAF auf der neuen Plattform berücksichtigt werden. Am zeitaufwendigsten ist in der Regel die Übertragung der WAF-Regeln.
Welches Migrationsrisiko wird von den meisten Teams unterschätzt?
Unterschiede im Verhalten von WAF-Regeln. Teams gehen häufig davon aus, dass WAF-Regeln auf einer anderen Plattform gleich funktionieren oder dass das Managed Ruleset des neuen Anbieters dieselben Bedrohungen abdeckt. In der Praxis unterscheiden sich jedoch die Regelsemantik und False-Positive-Raten, und manche Bedrohungen, die Cloudflares Managed Rules abdecken, erfordern auf einer anderen Plattform eine individuelle Konfiguration. Die neue WAF vor der aktiven Durchsetzung der Regeln über einen ausreichend langen Zeitraum im reinen Logging-Modus zu betreiben, ist der zuverlässigste Weg, solche Unterschiede zu erkennen, bevor Nutzer betroffen sind.